



Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Внимание исследователей в области кибербезопасности привлекла вредоносная программа BlackGuard, которую в последнее время распространяют на хакерских форумах. Пожизненная лицензия на зловред  стоит 700 долларов, а подписка обойдётся злоумышленникам в 200 долларов каждый месяц.

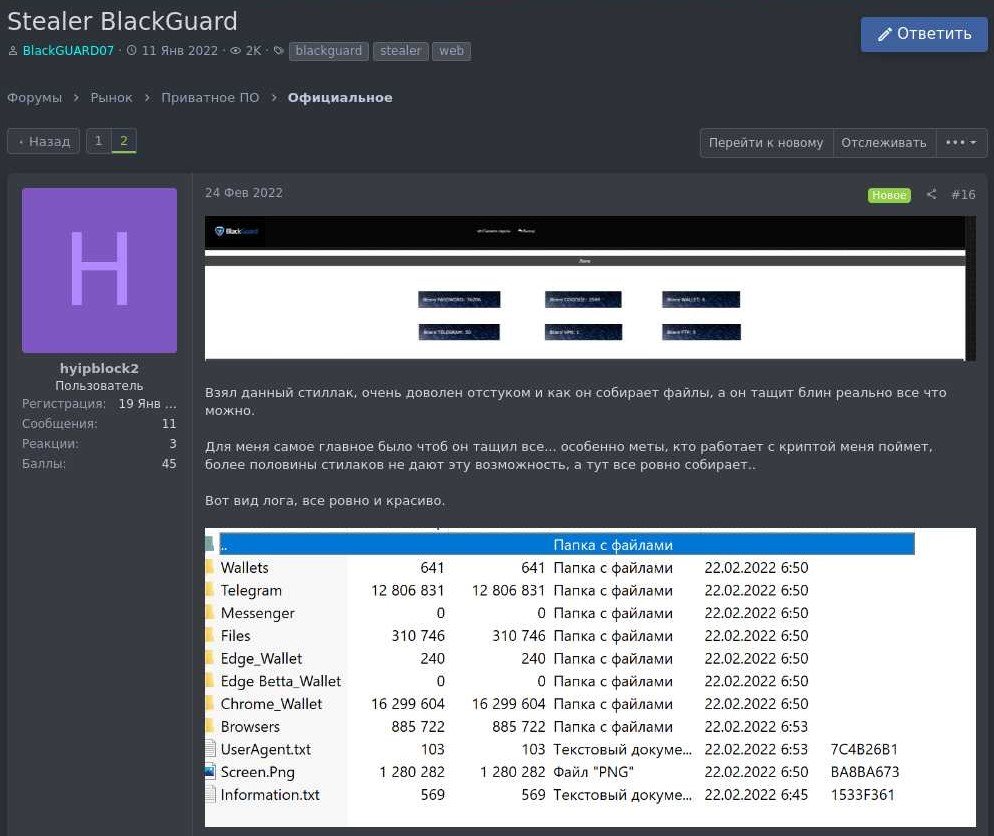
Согласно описанию, инфостилер способен красть конфиденциальную информацию из множества приложений, паковать её в ZIP-архив и отправлять на C2-сервер, находящийся под контролем злоумышленников.

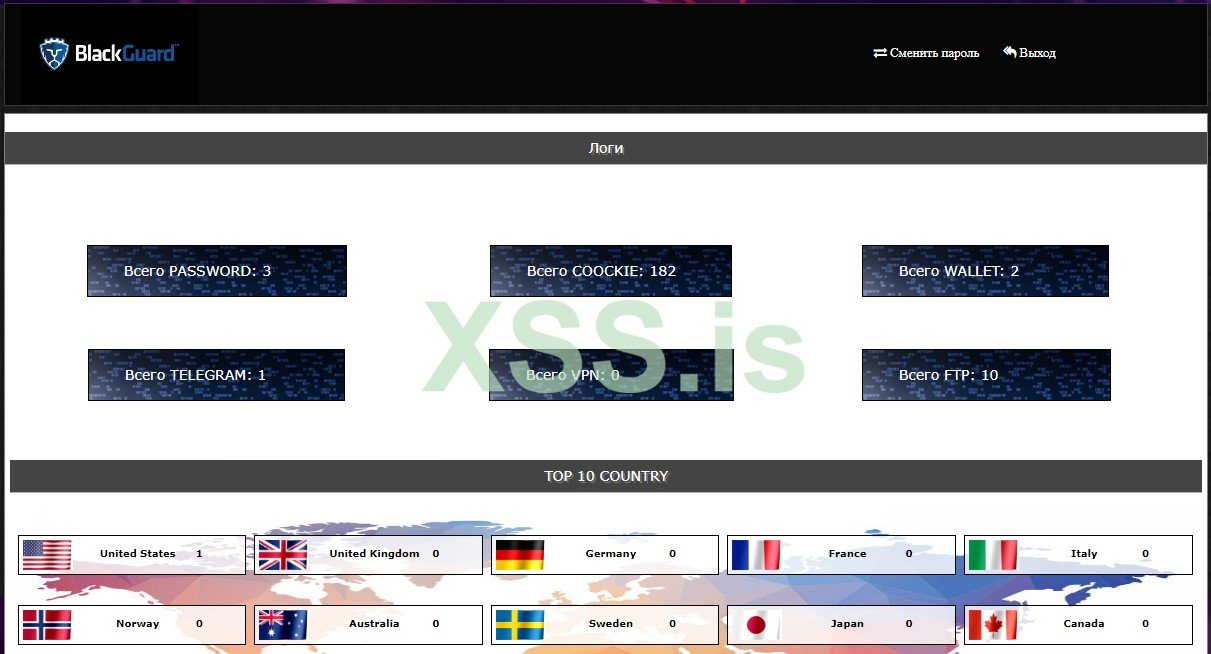
Оплатившие подписку киберпреступники могут получить доступ к веб-панели BlackGuard и с её помощью просматривать логи. Все эти удобно структурированные сведения потом можно продать ещё кому-нибудь или использовать для развития атаки.


На BlackGuard наткнулись специалисты Zscaler, отметившие резкий рост интереса к этому зловреду после приостановления деятельности знаменитого Raccoon. BlackGuard, судя по всему, появился на русскоязычных форумах в январе 2022 года.


Список софта, из которого новый инфостилер может доставать данные, выглядит так:

  • Браузеры Chrome, Opera, Firefox, MapleStudio, Iridium, 7Star, CentBrowser, Chedot, Vivaldi, Kometa, Elements Browser, Epic Privacy Browser, uCozMedia, Coowon, liebao, QIP Surf, Orbitum, Comodo, Amigo, Torch, Comodo, 360Browser, Maxthon3, K-Melon, Sputnik, Nichrome, CocCoc, Uran, Chromodo, Edge, BraveSoftware — пароли, cookies, автозаполнение и история.
  • Расширения криптокошельков для браузеров: Binance, coin98, Phantom, Mobox, XinPay, Math10, Metamask, BitApp, Guildwallet, iconx, Sollet, Slope Wallet, Starcoin, Swash, Finnie, KEPLR, Crocobit, OXYGEN, Nifty, Liquality, Auvitas wallet, Math wallet, MTV wallet, Rabet wallet, Ronin wallet, Yoroi wallet, ZilPay wallet, Exodus, Terra Station, Jaxx.
  • Имейл-клиент Outlook.
  • Мессенджеры Telegram, Signal, Tox, Element, Pidgin, Discord.
  • Другой софт: NordVPN, OpenVPN, ProtonVpn, Totalcommander, Filezilla, WinSCP, Steam.
Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru