



В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

В сети Tor появился новый сайт REvil, привязанный редиректом к оригиналу

Серверы REvil в сети Tor вновь доступны и теперь перенаправляют запросы на новый сайт утечек. На его страницах представлен длинный список жертв шифровальщика — в основном результаты прошлых атак, но две записи совсем свежие.

Создатели сайта зарегистрировали новое onion-имя и активно продвигают его на русскоязычном хакерском форуме RuTOR. На новую площадку можно попасть через редирект с прежнего сайта утечек (Happy Blog).

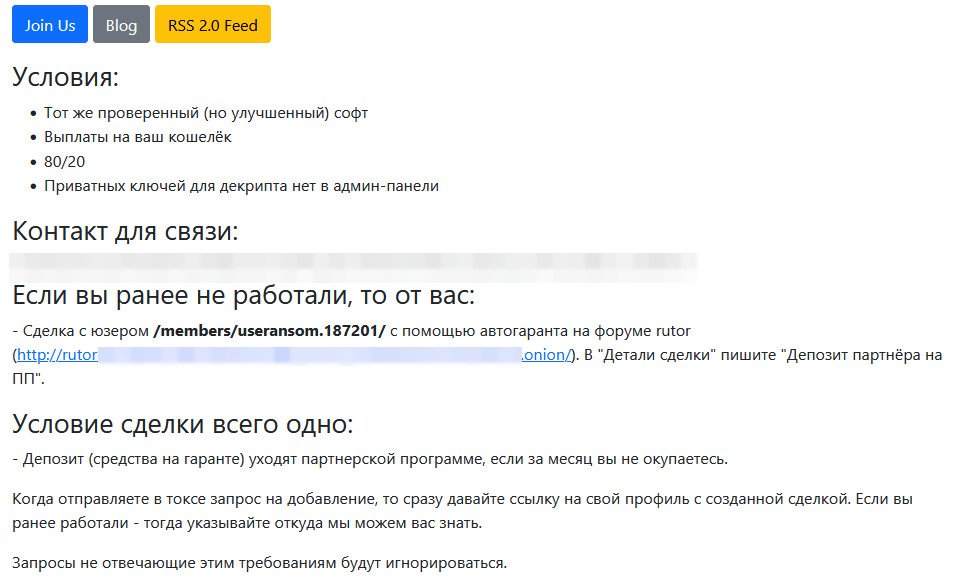
По всей видимости, речь идет об альтернативном RaaS-сервисе (Ransomware-as-a-Service, вымогатель как услуга) на основе REvil, появившемся по воле оставшихся на свободе участников преступной группы или какого-то осиротевшего аффилиата. Об этом свидетельствует также предложение для партнеров, опубликованное на новом сайте утечек:


В настоящее время здесь доступен 26-страничный список жертв шифровальщика, среди которых эксперты BleepingComputer обнаружили пару новых имен, в том числе Oil India. Об атаке на индийскую нефтегазовую госкомпанию стало известно в начале текущего месяца.

По данным MalwareHunterTeam, новая партнерка на базе REvil работает как минимум с середины декабря. Ее площадки для публикации краденых данных и контроля платежей появились в начале текущего месяца и размещены на других серверах Tor.

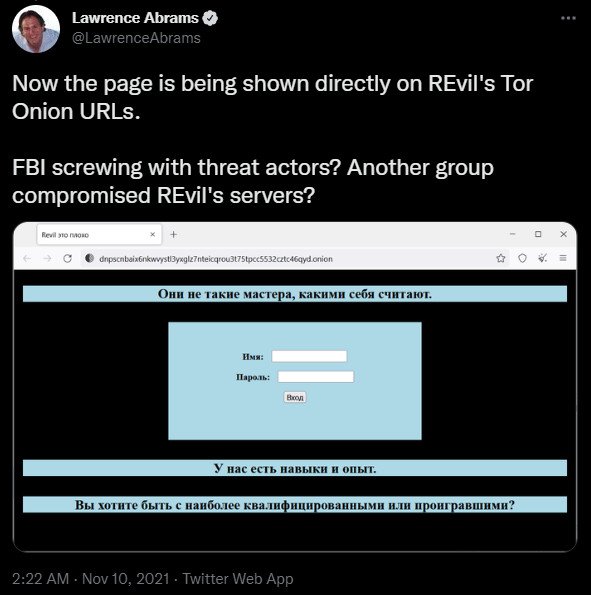
Прежние onion-сайты шифровальщика с ноября контролируются ФБР. В прошлом году их тоже кто-то взломал, оставив свою страницу регистрации.  


Группировка, стоявшая за REvil, получила широкую известность после прошлогодней атаки на Kaseya, из-за которой ей пришлось взять тайм-аут на два месяца. В сентябре RaaS-сервис возобновил работу, однако через месяц вновь закрылся — по причине взлома блога и платежного onion-сайта.

В октябре и ноябре в Западной Европе были произведены первые аресты в связи с атаками REvil. В январе в России с подачи американцев задержали 14 предполагаемых участников преступной группы, а в США сейчас судят украинца, подозреваемого в причастности к боевым операциям REvil.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru