



Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

Хакеры теряют интерес к Log4Shell из-за большой возни с эксплойтами

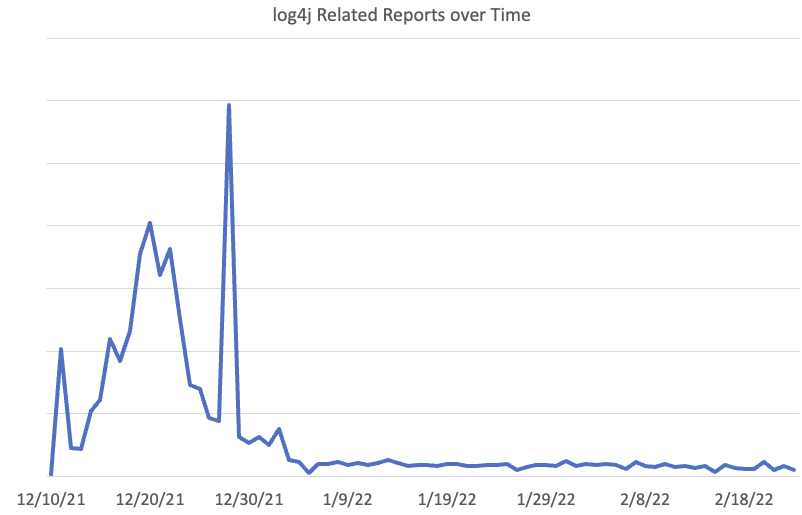
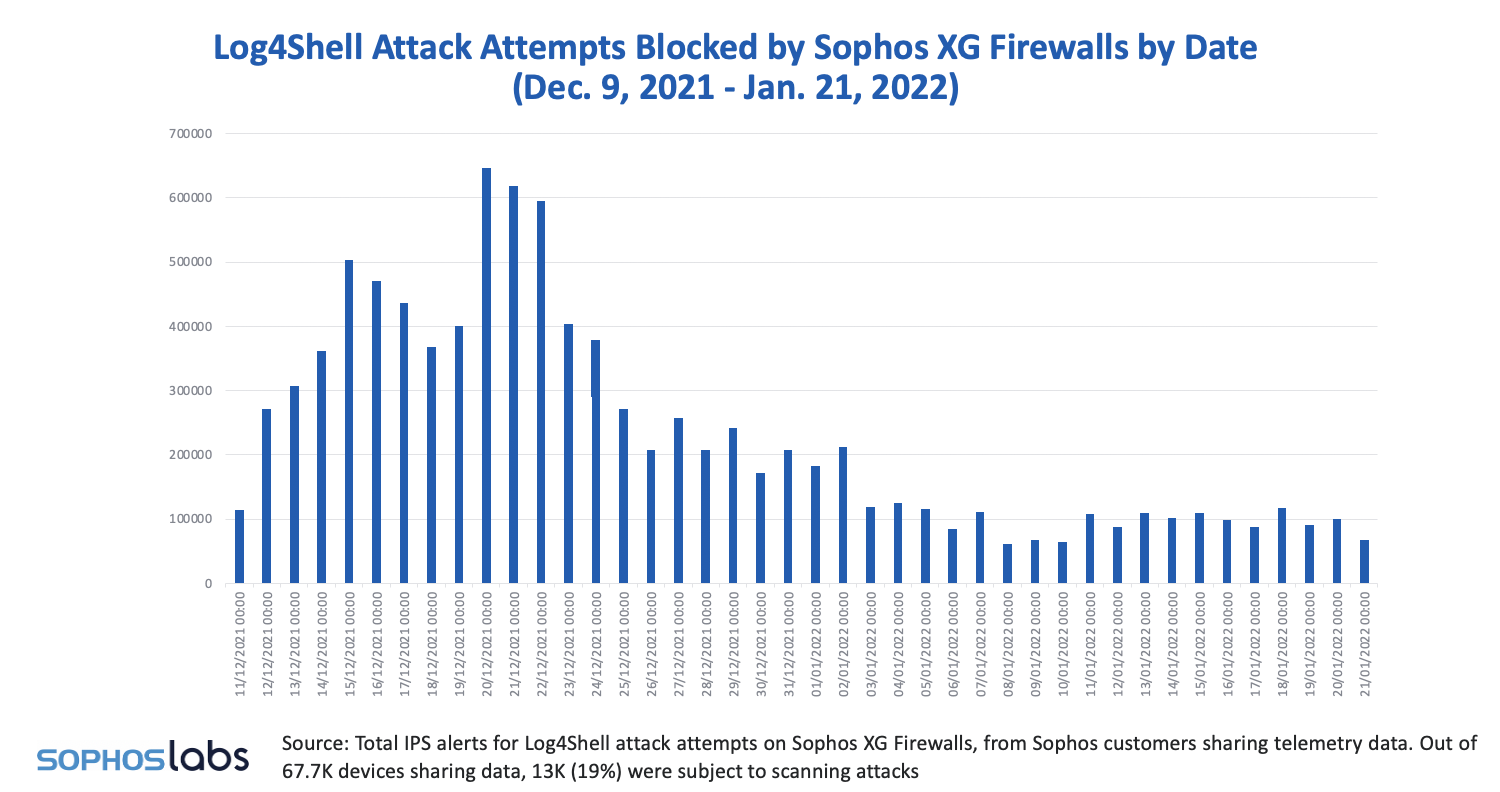
Данные телеметрии Sophos и Центра SANS по сетевым угрозам (ICS SANS) показали, что попытки эксплуатации уязвимости CVE-2021-44228 пошли на спад. Эксперты объясняют тренд отсутствием универсального инструмента атаки: библиотеку Apache Log4j используют многие Java-приложения, но по-разному, поэтому злоумышленникам проще найти другие дыры, чем тратить время на кастомизацию эксплойта.

Подробности 10-балльной CVE-2021-44228, получившей известность как Log4Shell, были раскрыты в минувшем декабре. Уязвимость сразу привлекла всеобщее внимание: компонент, в котором ее нашли, широко используется, а код эксплойта умещается в одну строку.

Сразу после публикации в ICS SANS зафиксировали резкий рост сканов, нацеленных на поиск уязвимых веб-приложений на Java. Позднее были замечены также попытки тестирования различных эксплойтов. Всплеск активности, связанной с Log4Shell, наблюдался три недели, затем и злоумышленники, и исследователи потеряли интерес к новой дыре.


Данные Sophos по ее клиентской базе подтверждают тренд, подмеченный исследователями из ICS SANS.


Попытки массовых, автоматизированных атак при этом были весьма ограниченны. Вначале злоумышленники опробовали эксплойт для VMWare Horizon, потом обратили внимание на серверы Cyclos, а в январе под удар попали VMWare ESXi, роутеры ZyXEL и сетевые устройства Ubiquiti.

Конечная полезная нагрузка в этих атаках была разнообразной: APT-бэкдоры, боты, майнеры криптовалюты, шифровальщики, банковские трояны.

Несмотря на тенденцию к спаду, эксперты не советуют расслабляться: площадь атаки велика, далеко не все уязвимые программы получили патчи, а степень опасности угрозы при этом слишком высока, чтобы ее игнорировать.

Подпишитесь на новости

Базис выпустил Basis AIR, чтобы команды перестали стоять в очереди за GPU

Купили дорогие GPU для искусственного интеллекта, а теперь одни команды ждут свободных мощностей, пока у других железо простаивает? «Базис» из группы РТК-ЦОД представил Basis AIR — платформу, которая распределяет вычислительные ресурсы между ИИ-проектами. По оценке разработчика, она позволяет поднять загрузку ускорителей с 30% до 80%.

Как пишет «Коммерсантъ» со ссылкой на компанию, система рассчитана на организации, где несколько команд используют общий парк GPU для обучения и применения моделей.

Платформа учитывает приоритеты задач и лимиты подразделений. Если мощности свободны, команда может получить ресурсы сверх своей квоты. Один ускоритель также можно задействовать для нескольких задач.

Идея простая: прежде чем согласовывать очередную закупку железа, стоит разобраться, чем занято уже установленное. Basis AIR формирует отчёты о потреблении ресурсов по проектам и подразделениям, поэтому руководителям будет проще оценить, где действительно нужны новые GPU.

Платформа разворачивается в собственном ЦОД заказчика и может работать без интернета. Покупать остальные продукты «Базиса» для её внедрения не требуется: предусмотрена совместимость с инфраструктурными платформами сторонних разработчиков.

RSS: Новости на портале Anti-Malware.ru