



Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

Группа APT35 устанавливает бэкдор с помощью эксплойта для Log4Shell

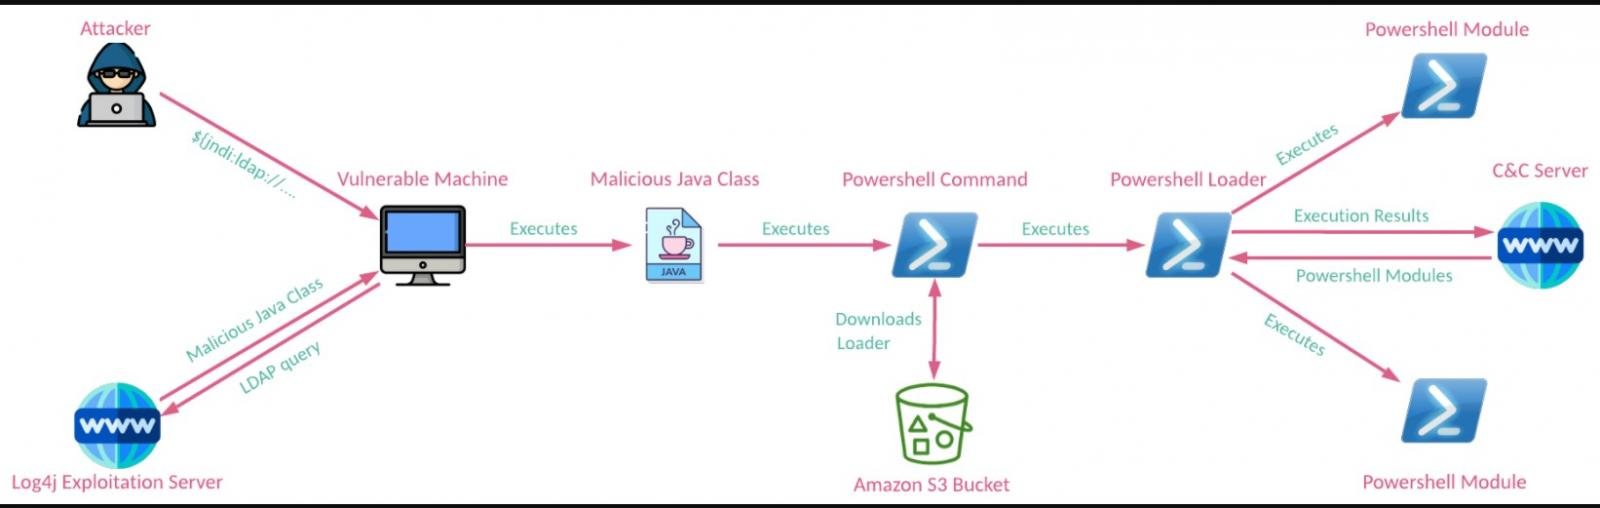
Правительственная хакерская группировка APT35 (также Charming Kitten или Phosphorus), за которой якобы стоят власти Ирана, запустила кибератаки, устанавливающие на компьютеры жертв PowerShell-бэкдор. Примечательно, что в этой кампании злоумышленники эксплуатируют уязвимость Log4Shell, всколыхнувшую мир ИБ под конец прошлого года.

Модульный пейлоад, фигурирующий в новых атаках, может поддерживать связь с командным сервером (C2), а также получать, расшифровывать и загружать дополнительные модули для расширения функциональности.

Используемый эксплойт Log4Shell предназначен для уязвимости CVE-2021-44228, которую выявили в декабре 2021 года в библиотеке для логирования — Apache Log4j. Как отметили специалисты Check Point, APT35 одной из первых взяла в оборот эксплойт, пока ещё не все успели установить выходящие патчи.

Спустя считаные дни после раскрытия информации о Log4Shell иранские хакеры уже вовсю сканировали Сеть на наличие уязвимых систем. Check Point, с самого начала наблюдавшая за этими атаками, отметила уже известную инфраструктуру CharmPower, которая раньше встречалась в кампаниях киберпреступной группировки.

В случае успешной эксплуатации CVE-2021-44228 злоумышленники устанавливают в систему жертвы модульный бэкдор, запуская PowerShell-команду с зашифрованным base64 пейлоадом. Далее на устройство устанавливается модуль из хранилища Amazon S3 Bucket, принадлежащего APT35.


Среди ключевых функций вредоносной программы исследователи отмечают следующие:

  • Валидация сетевого соединения. После запуска скрипт ждёт активного интернет-соединения, отправляя запросы HTTP POST домену google.com с параметром hi=hi.
  • Сбор информации о системе. Скрипт записывает версию Windows, имя компьютера и контент файла Ni.txt, хранящегося в каталоге $APPDATA.
  • Получение адреса C2-домена. Вредонос декодит C2-домен из жёстко заданного в коде URL — hxxps://s3[.]amazonaws[.]com/doclibrarysales/3. Ссылка хранится в том же «ведре» S3, что и сам бэкдор.
  • Получение, расшифровка и выполнение дополнительных модулей.

Напомним, что в прошлом месяце киберпреступники проникли на рабочий сервер компании Onus через уязвимость Log4Shell и смогли утащить из ведра Amazon S3 данные 2 миллионов клиентов.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru