


Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потеряли iPhone? Осторожно: мошенники шлют фейковые сообщения от Apple

Потерять iPhone — и без того неприятно, но теперь к стрессу добавилась новая угроза. Злоумышленники начали рассылать фишинговые сообщения, притворяясь сотрудниками Apple и утверждая, что якобы нашли потерянный смартфон. Цель проста — выманить Apple ID и отключить Activation Lock, чтобы разблокировать устройство и продать его.

Как рассказывает Национальный центр кибербезопасности Великобритании (NCSC), владельцы iPhone получают СМС или сообщение в iMessage, в котором утверждается, что их телефон обнаружен за границей.

Сообщение выглядит убедительно: мошенники указывают точную модель, цвет и объём памяти устройства — данные, которые можно извлечь напрямую с украденного или найденного телефона.

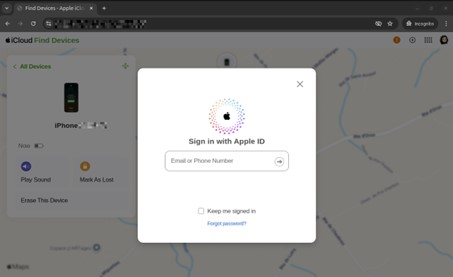
Далее идёт ссылка якобы на карту с «текущим местоположением» устройства. На деле она ведёт на поддельный сайт, полностью копирующий официальный интерфейс входа в Apple ID. Как только пользователь вводит свои данные, злоумышленники получают полный доступ к его учётной записи.


Главная цель — снять Activation Lock. Это встроенная защита, которая связывает iPhone с Apple ID владельца и делает украденное устройство бесполезным. Обойти её технически невозможно, поэтому преступники полагаются на социальную инженерию.

Как именно они получают номера владельцев, пока не ясно. Есть две версии:

  • номер могли взять с сим-карты, если её не успели заблокировать;
  • либо из сообщения, которое пользователь сам оставляет на экране заблокированного устройства через «Локатор», указывая свой контакт для нашедших.

Именно эту информацию мошенники и используют для атаки.

Apple никогда не рассылает СМС или письма о найденных устройствах. Если вы получили подобное сообщение — просто игнорируйте его и не переходите по ссылкам.

Если вы потеряли iPhone, включите режим пропажи (Lost Mode) через приложение «Локатор» или сайт iCloud.com/find — так устройство заблокируется и данные останутся в безопасности.

Также стоит:

  • не указывать в сообщении на экране потерянного устройства основной номер или почту — лучше создать отдельный адрес для таких случаев;
  • не удалять устройство из учётной записи Apple, иначе Activation Lock отключится;
  • защитить сим-карту ПИН-кодом, чтобы злоумышленники не могли получить ваш номер.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru