



Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Авторы программы-вымогателя AvosLocker в последних версиях вредоноса добавили поддержку систем Linux, став таким образом в один ряд с PYSA, RansomExx и Tycoon. Основной целью шифровальщика являются виртуальные машины VMware ESXi.

О Linux-версии AvosLocker сообщил Кристиан Бик, ведущий исследователь в области кибербезопасности из McAfee Enterprise. Полный список организаций, атакованных этим вариантов вымогателя, пока не удалось получить, однако изданию BleepingComputer известна как минимум одна жертва, у которой злоумышленники затребовали выкуп в размере одного миллиона долларов.

Несколько месяцев назад операторы AvosLocker запустили рекламную кампанию по продвижению новых версий своей вредоносной программы: Avos2 (для систем Windows) и AvosLinux. Примечательно, что киберпреступники просили своих партнёров не атаковать страны постсоветского пространства и СНГ.

«Новые варианты вымогателя — avos2 / avoslinux — обладают лучшими показателями в обеих системах. В сравнении с конкурентами наша программа предлагает отличную производительность и высокие показатели шифрования», — так продвигали своё детище злоумышленники.

Как только AvosLocker запускается в системе Linux, он сразу завершает работу всех ESXi-машин на сервере. Для этого используется следующая команда:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}’

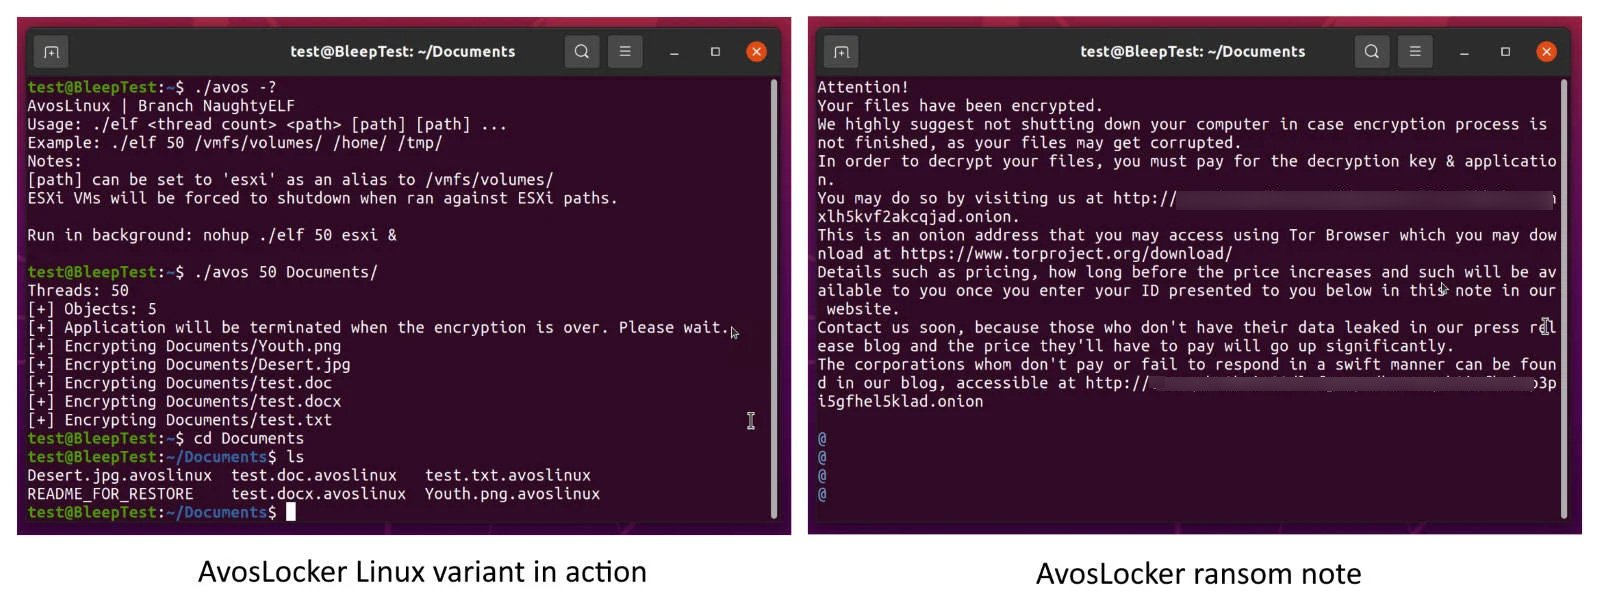
Далее вымогатель шифрует файлы и добавляет к ним расширение .avoslinux, параллельно копируя на диск записку с требованиями выкупа. В ней злоумышленники предупреждают жертву, что выключать компьютер не стоит, поскольку это может привести к повреждению пострадавших файлов. Также администратор должен посетить сайт в «луковой» сети, чтобы узнать подробности оплаты.


Напомним, что в октябре прошлого года мы рассказывали об атаках шифровальщика RansomEXX, который грозил Linux повреждением файлов. А в сентябре стало известно, что вымогатель PYSA перепрофилировался на атаки систем Linux.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru