



Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Шифровальщик AvosLocker тоже перешёл на Linux, атакует серверы VMware ESXi

Авторы программы-вымогателя AvosLocker в последних версиях вредоноса добавили поддержку систем Linux, став таким образом в один ряд с PYSA, RansomExx и Tycoon. Основной целью шифровальщика являются виртуальные машины VMware ESXi.

О Linux-версии AvosLocker сообщил Кристиан Бик, ведущий исследователь в области кибербезопасности из McAfee Enterprise. Полный список организаций, атакованных этим вариантов вымогателя, пока не удалось получить, однако изданию BleepingComputer известна как минимум одна жертва, у которой злоумышленники затребовали выкуп в размере одного миллиона долларов.

Несколько месяцев назад операторы AvosLocker запустили рекламную кампанию по продвижению новых версий своей вредоносной программы: Avos2 (для систем Windows) и AvosLinux. Примечательно, что киберпреступники просили своих партнёров не атаковать страны постсоветского пространства и СНГ.

«Новые варианты вымогателя — avos2 / avoslinux — обладают лучшими показателями в обеих системах. В сравнении с конкурентами наша программа предлагает отличную производительность и высокие показатели шифрования», — так продвигали своё детище злоумышленники.

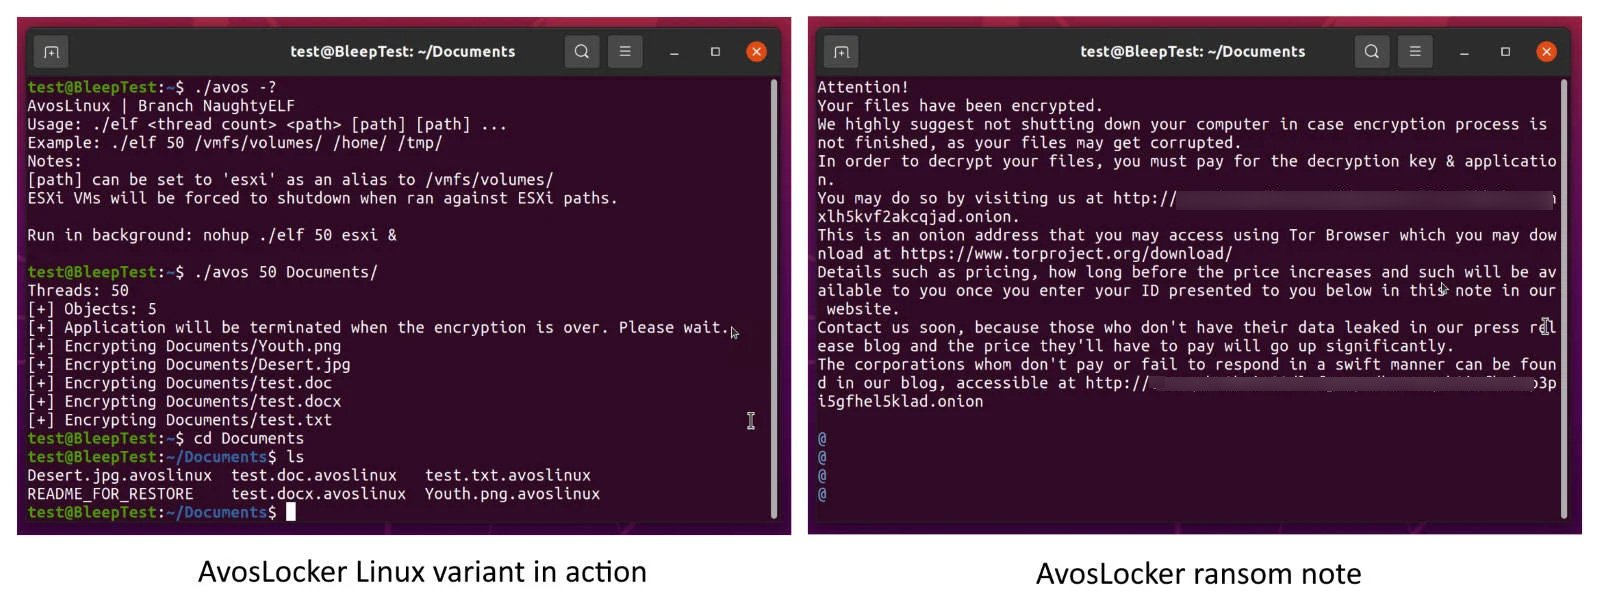
Как только AvosLocker запускается в системе Linux, он сразу завершает работу всех ESXi-машин на сервере. Для этого используется следующая команда:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}’

Далее вымогатель шифрует файлы и добавляет к ним расширение .avoslinux, параллельно копируя на диск записку с требованиями выкупа. В ней злоумышленники предупреждают жертву, что выключать компьютер не стоит, поскольку это может привести к повреждению пострадавших файлов. Также администратор должен посетить сайт в «луковой» сети, чтобы узнать подробности оплаты.


Напомним, что в октябре прошлого года мы рассказывали об атаках шифровальщика RansomEXX, который грозил Linux повреждением файлов. А в сентябре стало известно, что вымогатель PYSA перепрофилировался на атаки систем Linux.

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru