


Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

Шпионы Sticky Werewolf предлагают выполнять оборонзаказы с помощью зэков

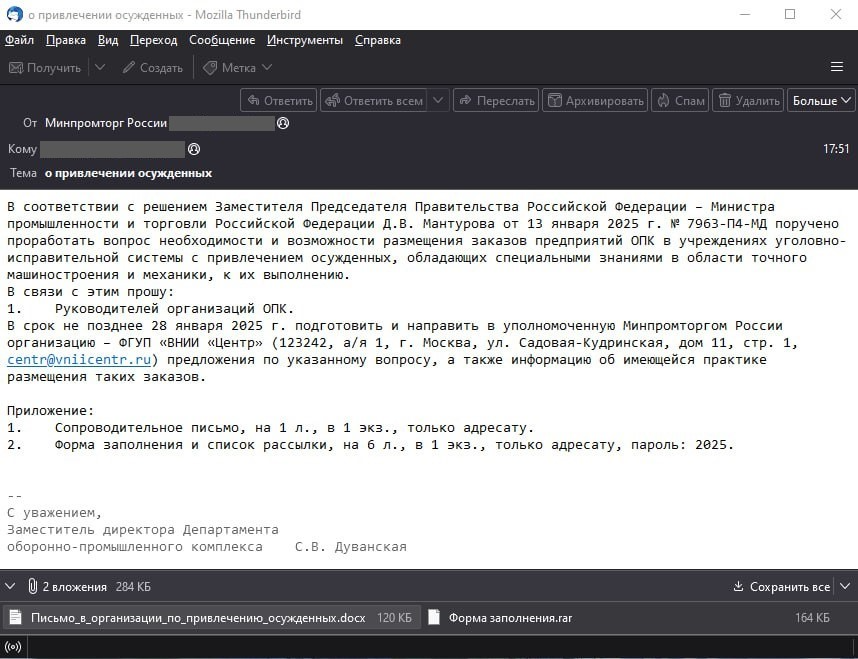
Отпраздновав Новый год, шпионская кибергруппа Sticky Werewolf возобновила рассылку вредоносных писем на адреса российских научно-производственных предприятий. Поддельные сообщения, по словам F.A.C.C.T., написаны от имени Минпромторга.

Фальшивка, обнаруженная 13 января, предлагает рассмотреть возможность выполнения заказов ОПК с привлечением осужденных. К письму прикреплены два файла: документ-приманка на бланке Минпромторга, почти полностью дублирующий текст сообщения, и запароленный архив.


Последний содержит два файла, один из них безобидный (список рассылки.docx), другой вредоносный (Форма заполнения.pdf.exe). При запуске экзешника в систему устанавливается Ozone RAT, открывающий удаленный доступ злоумышленникам.

В ходе расследования эксперты обнаружили аналогичное письмо от 23 декабря. Оба вложения, уже знакомые документы Word, никакой опасности не представляют — по всей видимости, это была проба пера.

Примечательно, что при составлении текста писем имитаторы допустили ошибки. Так, упомянутый ими Денис Мантуров давно уже не глава Минпромторга, он покинул этот пост в мае прошлого года.

Подлог выдают также разные даты принятия решения об использовании пенитенциарной системы в оборонке, проставленные в январском и декабрьском письмах (в последнем случае злоумышленники указали тот же номер документа, но датировали его декабрем).

APT-группа Sticky Werewolf уже который год интересуется секретами российских госучреждений, промпредприятий ВПК и связанных с ним НИИ. Нацеленные на шпионаж атаки были замечены также на территории Белоруссии и Польши.

Их обычно предваряет рассылка поддельных писем на адреса намеченной жертвы. Вредоносные вложения могут содержать Darktrack RAT, Ozone RAT либо ворующего информацию трояна — Glory Stealer, MetaStealer (мод RedLine).

В прежних атаках на российские организации Sticky Werewolf прикрывалась именами МЧС, Минстроя, а также ФСБ России.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru