


55% атакованных стилерами устройств стали жертвой RedLine в 2023 году

55% атакованных стилерами устройств стали жертвой RedLine в 2023 году

55% атакованных стилерами устройств стали жертвой RedLine в 2023 году

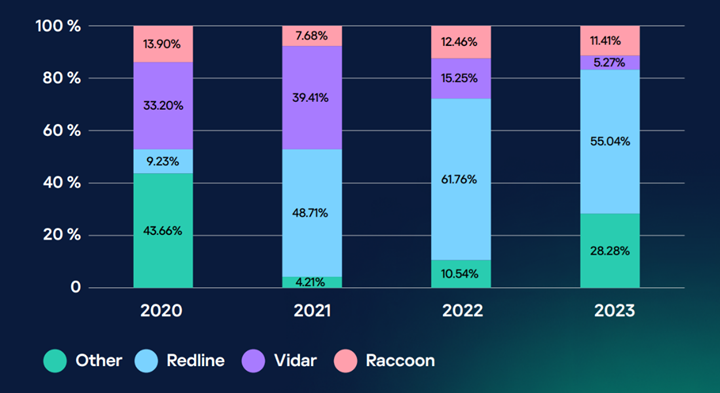
Согласно статистике Kaspersky Digital Footprint Intelligence, за 2023 год более половины (55%) атакованных инфостилерами устройств становились жертвами печально известного вредоноса RedLine.

Инфостилеры, как можно понять из названия этого класса зловредов, заточены в первую очередь на кражу данных жертвы: логинов, паролей, файлов cookies, сведений о банковских картах и т. п.

RedLine в прошлом не раз привлекал внимание экспертов своей результативностью. Например, в конце 2021 года этот вредонос стал основным поставщиком украденных данных на форумы дарквеба.

В марте 2023-го операторы RedLine и Raccoon начали осваивать новый инжектор — DotRunpeX. А в сентябре у DanaBot и RedLine появился новый проводник в Windows.

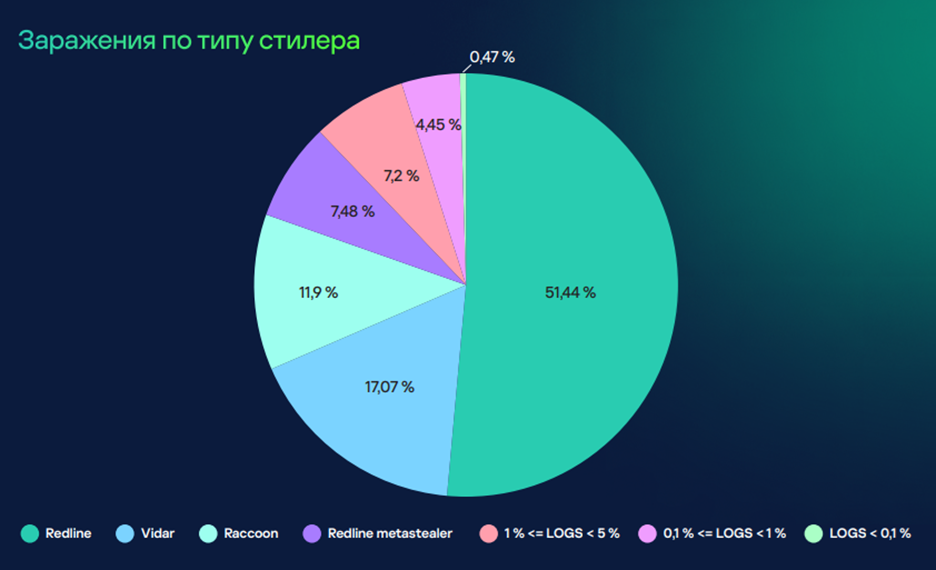
По данным Kaspersky Digital Footprint Intelligence, в период с 2020 по 2023 год RedLine можно было встретить в 51% случаев заражения устройств инфостилерами. На втором и третьем месте с большим отрывом располагались Vidar (17%) и Raccoon (около 12%).


Аналитики из «Лаборатории Касперского» подчёркивают, что за 2020-2023 годы удалось выявить более ста видов инфостилеров. При этом доля атак с их использованием выросла с 4 до 28%.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru