



В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

В 2021 году троян Trickbot докучал клиентам Amazon, Microsoft и банков

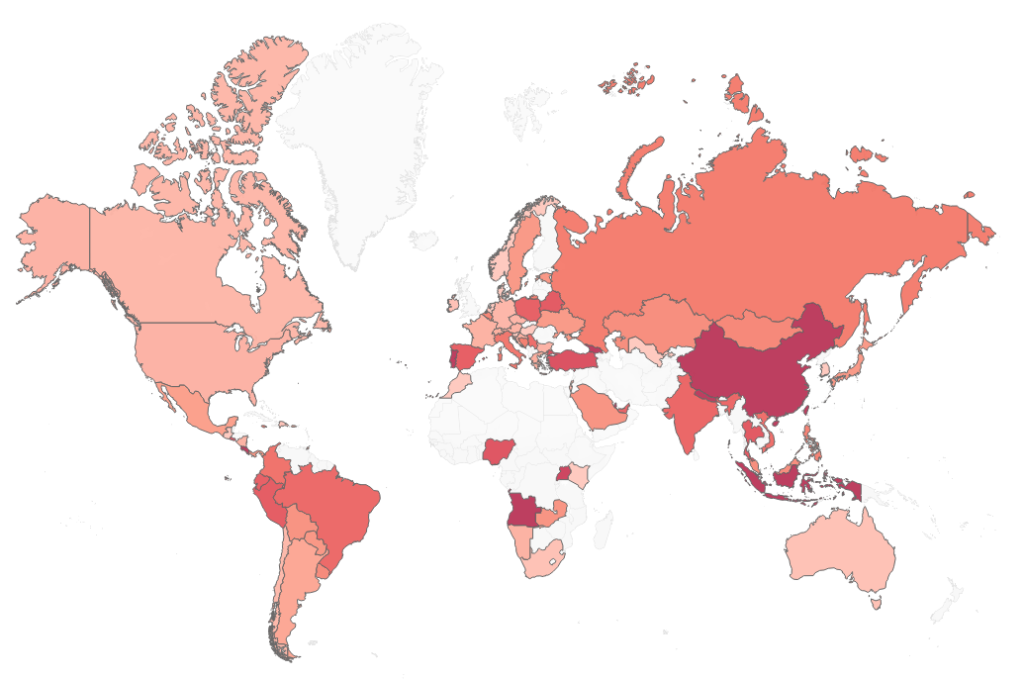
В очередной публикации, посвященной TrickBot, эксперты Check Point разобрали три ключевых модуля постоянно эволюционирующего трояна. По данным ИБ-компании, в прошлом году атаки с участием вредоноса затронули 60 известных брендов, в том числе Amazon, Microsoft, Google, Paypal, Wells Fargo и Royal Bank of Canada.

Больше прочих от козней неугомонного Windows-зловреда страдали клиенты финансовых институтов и ИТ-компаний. В странах Азиатско-Тихоокеанского региона атаки TrickBot затронули 3,3% организаций, в Европе — 1,9%, в Северной Америке — 1,4% при глобальном показателе 2,2%. 


В закромах зловреда исследователи насчитали более 20 модулей, которые загружаются и исполняются по желанию оператора. Большой ущерб жертвам причиняет injectDll — компонент, отвечающий за кражу банковских и учетных данных. Этот модуль также умеет отслеживать присутствие отладчика и при попытке анализа вредоносного кода провоцирует сбой браузера.

Компонент tabDll отвечает за кражу учетных данных из памяти LSASS, а также за распространение TrickBot по сети с помощью SMB-эксплойта EternalRomance (CVE-2017-0145). Модуль pwgrabc помогает зловреду воровать пароли из браузеров и других приложений, включая Outlook, RDP, OpenSSH, OpenVPN и TeamViewer.

Аналитики из Check Point не преминули отметить высокий профессионализм разработчиков трояна и продуманность его инфраструктуры. Эти два фактора позволили ботоводам после попытки ликвидации вредоносной сети за год поднять еще 160 тыс. боевых единиц.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru