



Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

Microsoft рассказала об отражении новой рекордно мощной DDoS — 3,47 Tbps

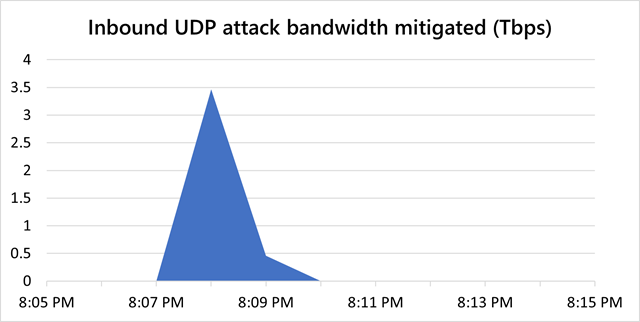
Microsoft сообщила о сдерживании самой мощной на сегодняшний день DDoS-атаки на пользователей облачной платформы Azure. По словам корпорации, этот DDoS отличился мощностью в 3,47 терабит в секунду (Tbps).

После этой крупной атаки последовали ещё две, но уже чуть менее мощные: 3,25 Tbps (на UDP-порты 80 и 443) и 2,55 Tbps (флуд на UDP-порт 443).

«В ноябре Microsoft отразила DDoS-атаку общей мощностью в 3,47 Tbps и числом пакетов, которое доходило до 340 миллионов. В качестве мишени злоумышленники выбрали пользователей Azure из Азии. Мы считаем, что это наиболее мощная атака за всю историю», — объясняют представители техногиганта.

«За организацией этой DDoS-атаки стоят приблизительно 10 тыс. источников из целого ряда стран: США, Китай, Южная Корея, Россия, Таиланд, Индия, Вьетнам, Иран, Индонезия и Тайвань».


Также в корпорации отметили, что кибератака длилась 15 минут и использовала сразу несколько векторов для «UDP-отражения» на порт 80:

  • Simple Service Discovery Protocol (SSDP),
  • Connection-less Lightweight Directory Access Protocol (CLDAP),
  • Domain Name System (DNS),
  • Network Time Protocol (NTP).

Напомним, Microsoft в октябре сообщала о DDoS-атаке мощностью 2,4 Tbps.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru