



Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Эксперты проанализировали вредонос-вайпер, который недавно атаковал более десяти государственных сайтов Украины. Как отметили специалисты, им удалось найти «стратегические сходства» этого зловреда с NotPetya, который атаковал инфраструктуру Украины в 2017 году.

Напомним, что вредоносная программа, замеченная недавно в атаках на госсайты, получила название WhisperGate. На эту киберкампанию указала Microsoft, присвоив операторам кодовое имя «DEV-0586».

«У вайперов WhisperGate и NotPetya есть определённые стратегические сходства — например, маскировка под программу вымогатель, а также намеренное уничтожение главной загрузочной записи (master boot record, MBR) вместо её шифрования. Тем не менее современный вредонос располагает гораздо большим числом компонентов для деструктивной деятельности», — пишет Cisco Talos в отчёте.

Помимо этого, исследователи отметили, что в последней атаке, скорее всего, использовались украденные учётные данные. До запуска вредоносной активности киберпреступники месяцами присутствовали в сети жертв — классический признак сложной кибероперации (APT).


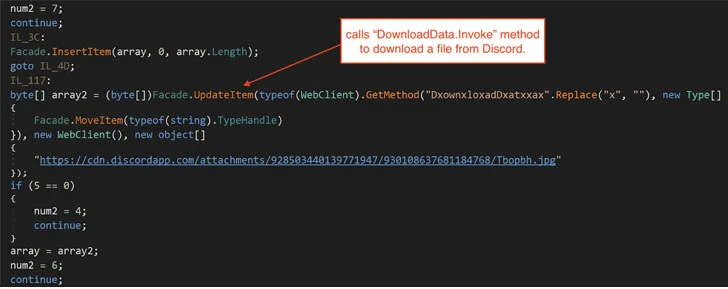
Цепочка заражения WhisperGate представляет собой многоступенчатый процесс, при котором загружается специальная вредоносная составляющая, стирающая MBR. Далее в систему  помещается вредоносная библиотека DLL, хранящаяся на сервере Discord, её цель — запустить ещё один вайпер, который уже уничтожает файлы (перезаписывает их содержимое мусорными данными).

Само собой, отдельные исследователи усмотрели в атаках WhisperGate действия знаменитых «российских хакеров». Доказательствами такие специалисты, конечно же, пока не делятся, как это обычно и бывает.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru