



Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Эксперты проанализировали вредонос-вайпер, который недавно атаковал более десяти государственных сайтов Украины. Как отметили специалисты, им удалось найти «стратегические сходства» этого зловреда с NotPetya, который атаковал инфраструктуру Украины в 2017 году.

Напомним, что вредоносная программа, замеченная недавно в атаках на госсайты, получила название WhisperGate. На эту киберкампанию указала Microsoft, присвоив операторам кодовое имя «DEV-0586».

«У вайперов WhisperGate и NotPetya есть определённые стратегические сходства — например, маскировка под программу вымогатель, а также намеренное уничтожение главной загрузочной записи (master boot record, MBR) вместо её шифрования. Тем не менее современный вредонос располагает гораздо большим числом компонентов для деструктивной деятельности», — пишет Cisco Talos в отчёте.

Помимо этого, исследователи отметили, что в последней атаке, скорее всего, использовались украденные учётные данные. До запуска вредоносной активности киберпреступники месяцами присутствовали в сети жертв — классический признак сложной кибероперации (APT).


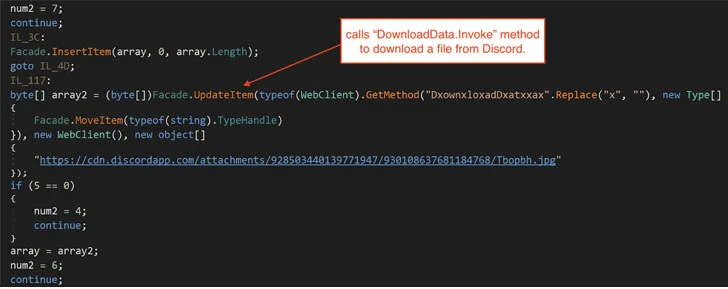
Цепочка заражения WhisperGate представляет собой многоступенчатый процесс, при котором загружается специальная вредоносная составляющая, стирающая MBR. Далее в систему  помещается вредоносная библиотека DLL, хранящаяся на сервере Discord, её цель — запустить ещё один вайпер, который уже уничтожает файлы (перезаписывает их содержимое мусорными данными).

Само собой, отдельные исследователи усмотрели в атаках WhisperGate действия знаменитых «российских хакеров». Доказательствами такие специалисты, конечно же, пока не делятся, как это обычно и бывает.

Подпишитесь на новости

Регистрация на SOC Forum 2026: в центре программы – ИИ и кибербезопасность

ИИ обещает экономить деньги, ускорять работу и помогать защитникам. А потом получает доступ к корпоративным данным — и вопросов становится ещё больше. На SOC Forum 2026 разберут, как извлечь из технологии пользу, контролировать её действия и отвечать за ошибки. Форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Регистрация на SOC Forum уже открыта. Это центральное мероприятие Российской недели кибербезопасности, организатором которой выступает ГК «Солар». Компания также является соорганизатором форума.

Первый день посвятят бизнесу и регулированию. В фокусе — экономический эффект внедрения ИИ, контроль над данными и решениями, ответственность за ошибки и новые риски. Разговор о том, сколько пользы приносит технология, обещает быть интереснее очередной презентации с нейросетевыми картинками.

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

На второй день программа переключится на техническую практику: обнаружение и расследование атак, развитие защитной инфраструктуры, применение ИИ атакующими и защитниками. Для этого предусмотрены треки «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC-практикум».

Анонс программы опубликован на сайте форума и будет дополняться. Можно заранее выбрать, где разбираться с бизнес-эффектом, а где — с тем, что делать, когда ИИ уже оказался по другую сторону защиты.

RSS: Новости на портале Anti-Malware.ru