



Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Эксперты проанализировали вредонос-вайпер, который недавно атаковал более десяти государственных сайтов Украины. Как отметили специалисты, им удалось найти «стратегические сходства» этого зловреда с NotPetya, который атаковал инфраструктуру Украины в 2017 году.

Напомним, что вредоносная программа, замеченная недавно в атаках на госсайты, получила название WhisperGate. На эту киберкампанию указала Microsoft, присвоив операторам кодовое имя «DEV-0586».

«У вайперов WhisperGate и NotPetya есть определённые стратегические сходства — например, маскировка под программу вымогатель, а также намеренное уничтожение главной загрузочной записи (master boot record, MBR) вместо её шифрования. Тем не менее современный вредонос располагает гораздо большим числом компонентов для деструктивной деятельности», — пишет Cisco Talos в отчёте.

Помимо этого, исследователи отметили, что в последней атаке, скорее всего, использовались украденные учётные данные. До запуска вредоносной активности киберпреступники месяцами присутствовали в сети жертв — классический признак сложной кибероперации (APT).


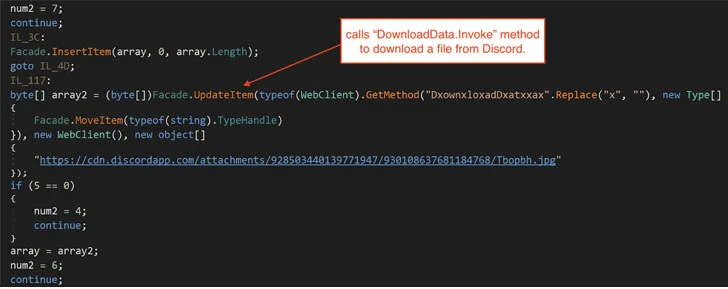
Цепочка заражения WhisperGate представляет собой многоступенчатый процесс, при котором загружается специальная вредоносная составляющая, стирающая MBR. Далее в систему  помещается вредоносная библиотека DLL, хранящаяся на сервере Discord, её цель — запустить ещё один вайпер, который уже уничтожает файлы (перезаписывает их содержимое мусорными данными).

Само собой, отдельные исследователи усмотрели в атаках WhisperGate действия знаменитых «российских хакеров». Доказательствами такие специалисты, конечно же, пока не делятся, как это обычно и бывает.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru