


Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Индийские эксперты выявили новую вредоносную кампанию на территории России. Неизвестная ранее APT-группа, которую теперь отслеживают как UNG0902, пытается через адресные письма внедрить в организации Windows-бэкдор.

Поводом для расследования в SEQRITE серии атак с условным названием Operation DupeHike послужило обнаружение на VirusTotal подозрительного файла Премия 2025.zip, загруженного для проверки две недели назад.

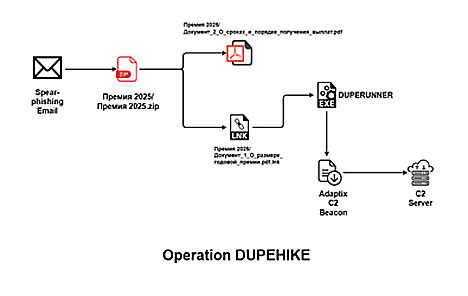
Как выяснилось, этот архив (по состоянию на 3 декабря уровень детектирования 31/64) содержит маскировочный PDF (Документ_2_О_сроках_и_порядке_получения_выплат.pdf), способный привлечь внимание HR и расчетного отдела корпоративной бухгалтерии, а также LNK, запускающий цепочку заражения.


Анализ показал, что атака осуществляется в три этапа. Вначале вредоносный LNK, используя в фоне PowerShell, загружает с внешнего сервера Windows-имплант (исследователи нарекли его DUPERUNNER) и сохраняет в папке временных файлов под именем s.exe.

Этот написанный на C++ многофункциональный зловред перечисляет запущенные процессы, пригодные для инъекции (explorer.exe, notepad.exe, msedge.exe), записывает шелл-код в целевой процесс и создает новый поток исполнения с адресом AdaptixC2 Beacon.

Этот маячок время от времени связывается в C2 (по дефолту Apache) через POST-запросы на порту 443, используя специфичные строки User-Agent. Конечная цель таких атак — кража системных данных и файлов из сетей российских организаций.

Командная инфраструктура UNG0902 размещена в сетях AS 48282 (VDSINA-AS) и AS 9123 (TIMEWEB-AS).

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru