


Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Троян DUPERUNNER знает, как выплачивают премии в российских компаниях

Индийские эксперты выявили новую вредоносную кампанию на территории России. Неизвестная ранее APT-группа, которую теперь отслеживают как UNG0902, пытается через адресные письма внедрить в организации Windows-бэкдор.

Поводом для расследования в SEQRITE серии атак с условным названием Operation DupeHike послужило обнаружение на VirusTotal подозрительного файла Премия 2025.zip, загруженного для проверки две недели назад.

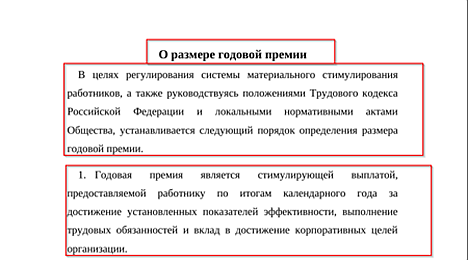
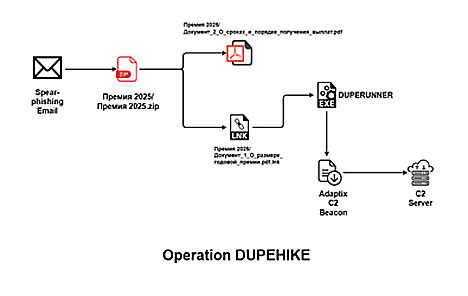
Как выяснилось, этот архив (по состоянию на 3 декабря уровень детектирования 31/64) содержит маскировочный PDF (Документ_2_О_сроках_и_порядке_получения_выплат.pdf), способный привлечь внимание HR и расчетного отдела корпоративной бухгалтерии, а также LNK, запускающий цепочку заражения.


Анализ показал, что атака осуществляется в три этапа. Вначале вредоносный LNK, используя в фоне PowerShell, загружает с внешнего сервера Windows-имплант (исследователи нарекли его DUPERUNNER) и сохраняет в папке временных файлов под именем s.exe.

Этот написанный на C++ многофункциональный зловред перечисляет запущенные процессы, пригодные для инъекции (explorer.exe, notepad.exe, msedge.exe), записывает шелл-код в целевой процесс и создает новый поток исполнения с адресом AdaptixC2 Beacon.

Этот маячок время от времени связывается в C2 (по дефолту Apache) через POST-запросы на порту 443, используя специфичные строки User-Agent. Конечная цель таких атак — кража системных данных и файлов из сетей российских организаций.

Командная инфраструктура UNG0902 размещена в сетях AS 48282 (VDSINA-AS) и AS 9123 (TIMEWEB-AS).

Подпишитесь на новости

Lazarus рядом с КриптоПро: кому Bybit запретила отправлять криптовалюту

Криптобиржа Bybit разослала пользователям предупреждение о переводах в адрес санкционных организаций. Отправлять им криптовалюту или получать средства от них запрещено, причём как напрямую, так и через посредников. Сумма значения не имеет: комплаенс не растрогает даже перевод на пару долларов.

Биржа опубликовала перечень Restricted Counterparties, который может обновляться в любой момент.

Список получился интересным: среди его участников соседствуют северокорейская киберпреступная группировка Lazarus и российский разработчик средств криптографической защиты «КриптоПро».

Роднит их в данном случае только присутствие в санкционных перечнях? никаких связей между организациями Bybit не заявляет.


Исходящий перевод запрещённому контрагенту биржа отклонит, а поступившие от него или связанных с ним адресов активы может заморозить. Вернуть деньги отправителю получится не всегда: законодательство способно потребовать удерживать их неопределённое время. Вдобавок аккаунт пользователя могут приостановить или окончательно закрыть.

Bybit напоминает, что блокчейн публичен, поэтому маршрут средств виден без признательных показаний владельца кошелька. Причём перечень не считается исчерпывающим: биржа оставляет за собой право остановить операцию даже с пока не указанным в нём контрагентом.

Ограничения закреплены в условиях обслуживания Bybit, которые позволяют прекращать обслуживание лиц и организаций из санкционных списков США, ЕС и Великобритании.

RSS: Новости на портале Anti-Malware.ru