



Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft зафиксировала крупную кампанию по распространению Java-трояна STRRAT, обеспечивающего своим операторам удалённый доступ (RAT). Известно, что этот вредонос похищает данные жертв, параллельно вводя в заблуждение имитацией атаки программы-вымогателя.

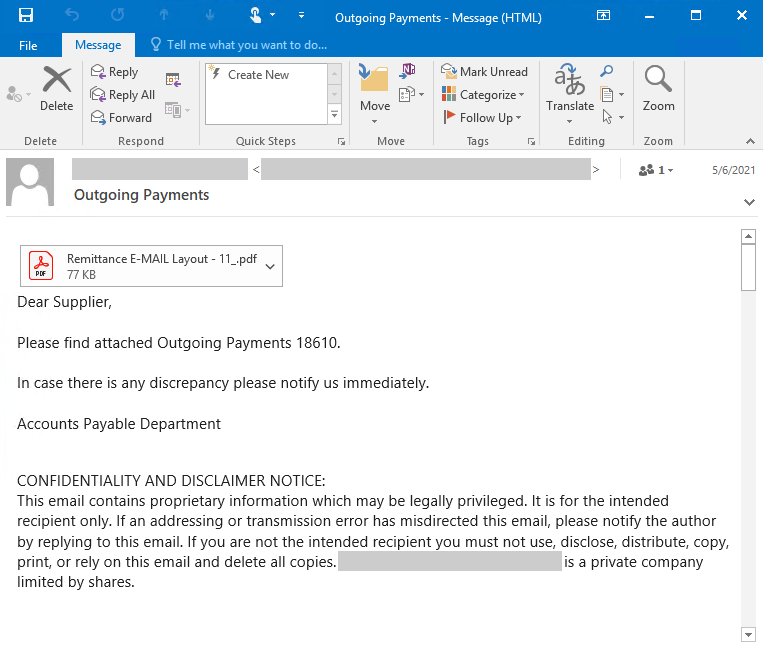
Команда исследователей Microsoft посвятила целую серию твитов «масштабной имейл-кампании», распространяющей фейковый шифровальщик. Для этого злоумышленники использовали скомпрометированные электронные ящики.

Вредоносные письма всеми правдами пытались заставить получателя открыть вложение, замаскированное под PDF-документ. На самом же деле таким способом на компьютер жертвы скачивался троян, обеспечивающий оператору удалённый доступ.

«К письмам злоумышленники прикрепляли файл, который выдавали за PDF. При открытии вложения вредонос связывался с доменом атакующих и загружал в систему получателя троян. Последний, кстати, славится имитацией действий шифровальщика, поскольку имеет привычку добавлять к файлам пользователя расширение ".crimson". Сами файлы при этом не шифруются», — объяснили специалисты Microsoft.


По сути, уловки с расширением и якобы шифрованием файлов используются исключительно для отвлечения внимания пользователя, поскольку в это же время в фоновом режиме вредоносная программа крадёт важные файлы и передаёт их оператору.

Помимо этого, STRRAT может записывать нажатия клавиш, позволяет злоумышленникам удалённо запускать команды и извлекать важную информацию вроде учётных данных от имейл-клиентов и из браузеров Firefox, Internet Explorer, Chrome.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru