



Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft зафиксировала крупную кампанию по распространению Java-трояна STRRAT, обеспечивающего своим операторам удалённый доступ (RAT). Известно, что этот вредонос похищает данные жертв, параллельно вводя в заблуждение имитацией атаки программы-вымогателя.

Команда исследователей Microsoft посвятила целую серию твитов «масштабной имейл-кампании», распространяющей фейковый шифровальщик. Для этого злоумышленники использовали скомпрометированные электронные ящики.

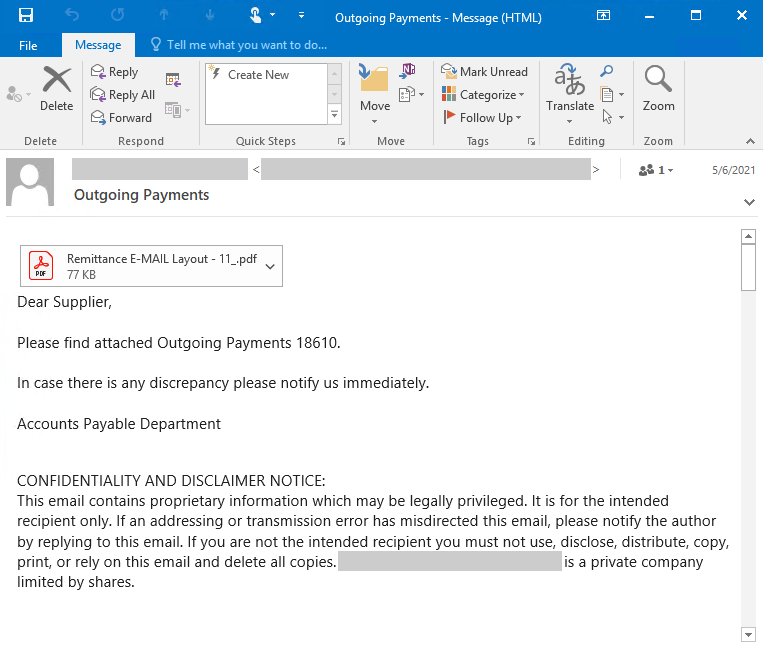
Вредоносные письма всеми правдами пытались заставить получателя открыть вложение, замаскированное под PDF-документ. На самом же деле таким способом на компьютер жертвы скачивался троян, обеспечивающий оператору удалённый доступ.

«К письмам злоумышленники прикрепляли файл, который выдавали за PDF. При открытии вложения вредонос связывался с доменом атакующих и загружал в систему получателя троян. Последний, кстати, славится имитацией действий шифровальщика, поскольку имеет привычку добавлять к файлам пользователя расширение ".crimson". Сами файлы при этом не шифруются», — объяснили специалисты Microsoft.


По сути, уловки с расширением и якобы шифрованием файлов используются исключительно для отвлечения внимания пользователя, поскольку в это же время в фоновом режиме вредоносная программа крадёт важные файлы и передаёт их оператору.

Помимо этого, STRRAT может записывать нажатия клавиш, позволяет злоумышленникам удалённо запускать команды и извлекать важную информацию вроде учётных данных от имейл-клиентов и из браузеров Firefox, Internet Explorer, Chrome.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru