



Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Исследователи из Fortinet выявили неизвестный ранее вариант вымогательской программы Darkside, способный отыскивать информацию о разбиении дисков и действовать в системных средах с многозагрузочной конфигурацией. Такое поведение эксперты никогда не встречали у шифровальщиков.

Windows-зловред Darkside, ориентированный на корпоративные сети, появился на интернет-арене в августе 2020 года. Из громких атак с его использованием наибольшее внимание привлек недавний инцидент в крупной американской компании Colonial Pipeline, после которого операторы RaaS-сервиса Darkside свернули свои операции.

Проведенный в Fortinet анализ показал, что новый вариант Darkside создан той же криминальной группировкой, но отличен от версии, засветившейся в атаке на Colonial Pipeline. Он пока применяется точечно против небольшого числа организаций.

Обнаружив у вредоноса функцию поиска разделов диска, эксперты вначале подумали, что с ее помощью тот отыскивает и шифрует файлы резервных копий, спрятанные админом. Однако тестирование показало, что обновленный Darkside сканирует диски с иной целью.

Он определяет, является ли целевая система многозагрузочной, и при положительном результате ищет дополнительные тома и разделы с файлами, пригодными для шифрования. Таким образом, новоявленный вариант зловреда способен причинить больший ущерб в случае заражения.

Новобранец также умеет отыскивать в сети контроллеры домена Active Directory и подключаться к ним, используя для аутентификации протокол LDAP. На таких серверах обычно хранится уйма информации, полезной для авторов атаки.

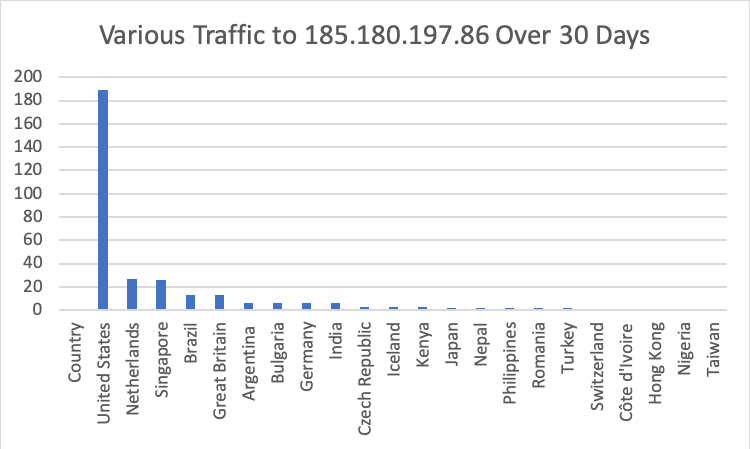
Командный сервер нового Darkside находится в США и размещен у хорошо известного владельца bulletproof-хостинга, базирующегося в Нидерландах. Этот IP-адрес, по свидетельству Fortinet, и ранее неоднократно использовался в различных атаках. Управление резидентными зловредами осуществляется на порту 443 (RDP) с маршрутизацией трафика через сеть Tor.

Собранные за месяц данные телеметрии показали большое количество подключений к C2-серверу с территории США (60%).

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru