



Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Исследователи из Fortinet выявили неизвестный ранее вариант вымогательской программы Darkside, способный отыскивать информацию о разбиении дисков и действовать в системных средах с многозагрузочной конфигурацией. Такое поведение эксперты никогда не встречали у шифровальщиков.

Windows-зловред Darkside, ориентированный на корпоративные сети, появился на интернет-арене в августе 2020 года. Из громких атак с его использованием наибольшее внимание привлек недавний инцидент в крупной американской компании Colonial Pipeline, после которого операторы RaaS-сервиса Darkside свернули свои операции.

Проведенный в Fortinet анализ показал, что новый вариант Darkside создан той же криминальной группировкой, но отличен от версии, засветившейся в атаке на Colonial Pipeline. Он пока применяется точечно против небольшого числа организаций.

Обнаружив у вредоноса функцию поиска разделов диска, эксперты вначале подумали, что с ее помощью тот отыскивает и шифрует файлы резервных копий, спрятанные админом. Однако тестирование показало, что обновленный Darkside сканирует диски с иной целью.

Он определяет, является ли целевая система многозагрузочной, и при положительном результате ищет дополнительные тома и разделы с файлами, пригодными для шифрования. Таким образом, новоявленный вариант зловреда способен причинить больший ущерб в случае заражения.

Новобранец также умеет отыскивать в сети контроллеры домена Active Directory и подключаться к ним, используя для аутентификации протокол LDAP. На таких серверах обычно хранится уйма информации, полезной для авторов атаки.

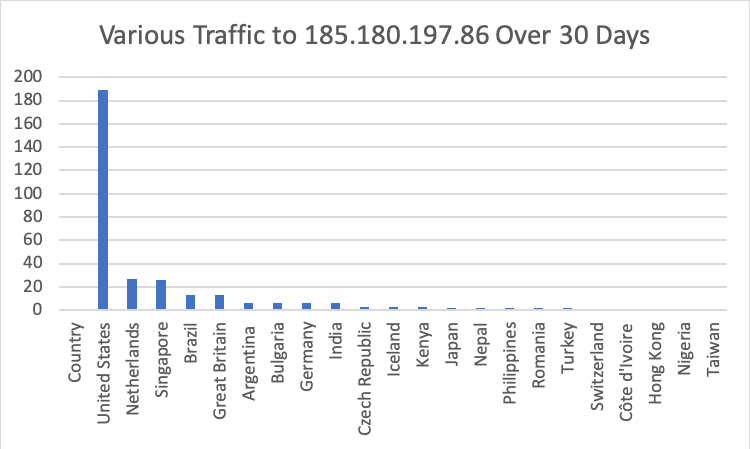
Командный сервер нового Darkside находится в США и размещен у хорошо известного владельца bulletproof-хостинга, базирующегося в Нидерландах. Этот IP-адрес, по свидетельству Fortinet, и ранее неоднократно использовался в различных атаках. Управление резидентными зловредами осуществляется на порту 443 (RDP) с маршрутизацией трафика через сеть Tor.

Собранные за месяц данные телеметрии показали большое количество подключений к C2-серверу с территории США (60%).

Подпишитесь на новости

Чаты в окнах, файлы в Проводнике: Android глубже интегрируют в Windows 11

Телефон лежит рядом, но тянуться к нему Microsoft предлагает всё реже. Компания раскрыла планы по более тесной интеграции смартфонов с Windows 11: сообщения и уведомления появятся в «Пуске», переписки — в отдельных окнах, а управление звуком телефона — в быстрых настройках.

Как рассказала Microsoft, пользователь сможет просмотреть сообщение со связанного Android-смартфона или iPhone прямо в меню «Пуск». Для ответа разговор можно открыть в отдельном окне.

В быстрых настройках предусмотрены команды, позволяющие отключить звук телефона или заставить его зазвонить, если аппарат куда-то потерялся.

Для совместимых Android-смартфонов возможностей больше: приложения телефона можно открывать в отдельных окнах с изменяемым размером, а файлы — просматривать через Проводник. После съёмки фотографии на десктопе появится уведомление, позволяющее открыть снимок одним нажатием.


Функция Resume также поможет продолжить поддерживаемые действия после перехода с одного устройства на другое.

Часть подобных возможностей уже знакома пользователям Phone Link. Смысл изменений — глубже встроить их в интерфейс Windows, чтобы смартфон ощущался частью рабочего окружения.

Точной даты выпуска всего набора Microsoft не назвала. Доступность будет зависеть от модели телефона и мобильной платформы: владельцам iPhone обещать полный набор Android-функций не стоит.

RSS: Новости на портале Anti-Malware.ru