



Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Исследователи из Fortinet выявили неизвестный ранее вариант вымогательской программы Darkside, способный отыскивать информацию о разбиении дисков и действовать в системных средах с многозагрузочной конфигурацией. Такое поведение эксперты никогда не встречали у шифровальщиков.

Windows-зловред Darkside, ориентированный на корпоративные сети, появился на интернет-арене в августе 2020 года. Из громких атак с его использованием наибольшее внимание привлек недавний инцидент в крупной американской компании Colonial Pipeline, после которого операторы RaaS-сервиса Darkside свернули свои операции.

Проведенный в Fortinet анализ показал, что новый вариант Darkside создан той же криминальной группировкой, но отличен от версии, засветившейся в атаке на Colonial Pipeline. Он пока применяется точечно против небольшого числа организаций.

Обнаружив у вредоноса функцию поиска разделов диска, эксперты вначале подумали, что с ее помощью тот отыскивает и шифрует файлы резервных копий, спрятанные админом. Однако тестирование показало, что обновленный Darkside сканирует диски с иной целью.

Он определяет, является ли целевая система многозагрузочной, и при положительном результате ищет дополнительные тома и разделы с файлами, пригодными для шифрования. Таким образом, новоявленный вариант зловреда способен причинить больший ущерб в случае заражения.

Новобранец также умеет отыскивать в сети контроллеры домена Active Directory и подключаться к ним, используя для аутентификации протокол LDAP. На таких серверах обычно хранится уйма информации, полезной для авторов атаки.

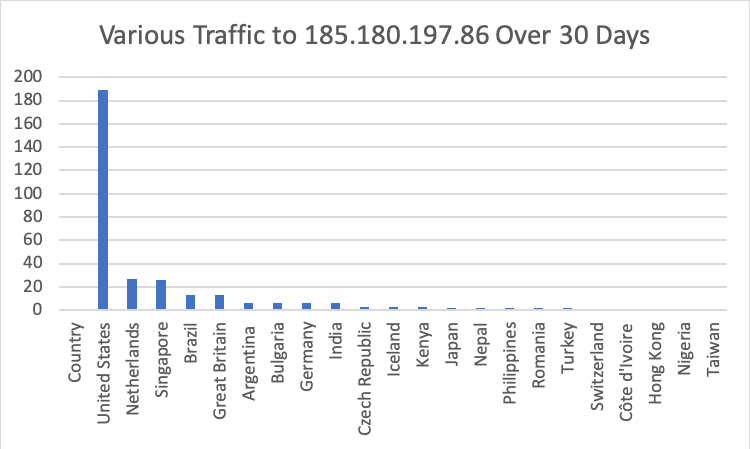
Командный сервер нового Darkside находится в США и размещен у хорошо известного владельца bulletproof-хостинга, базирующегося в Нидерландах. Этот IP-адрес, по свидетельству Fortinet, и ранее неоднократно использовался в различных атаках. Управление резидентными зловредами осуществляется на порту 443 (RDP) с маршрутизацией трафика через сеть Tor.

Собранные за месяц данные телеметрии показали большое количество подключений к C2-серверу с территории США (60%).

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru