



Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Исследователи из Fortinet выявили неизвестный ранее вариант вымогательской программы Darkside, способный отыскивать информацию о разбиении дисков и действовать в системных средах с многозагрузочной конфигурацией. Такое поведение эксперты никогда не встречали у шифровальщиков.

Windows-зловред Darkside, ориентированный на корпоративные сети, появился на интернет-арене в августе 2020 года. Из громких атак с его использованием наибольшее внимание привлек недавний инцидент в крупной американской компании Colonial Pipeline, после которого операторы RaaS-сервиса Darkside свернули свои операции.

Проведенный в Fortinet анализ показал, что новый вариант Darkside создан той же криминальной группировкой, но отличен от версии, засветившейся в атаке на Colonial Pipeline. Он пока применяется точечно против небольшого числа организаций.

Обнаружив у вредоноса функцию поиска разделов диска, эксперты вначале подумали, что с ее помощью тот отыскивает и шифрует файлы резервных копий, спрятанные админом. Однако тестирование показало, что обновленный Darkside сканирует диски с иной целью.

Он определяет, является ли целевая система многозагрузочной, и при положительном результате ищет дополнительные тома и разделы с файлами, пригодными для шифрования. Таким образом, новоявленный вариант зловреда способен причинить больший ущерб в случае заражения.

Новобранец также умеет отыскивать в сети контроллеры домена Active Directory и подключаться к ним, используя для аутентификации протокол LDAP. На таких серверах обычно хранится уйма информации, полезной для авторов атаки.

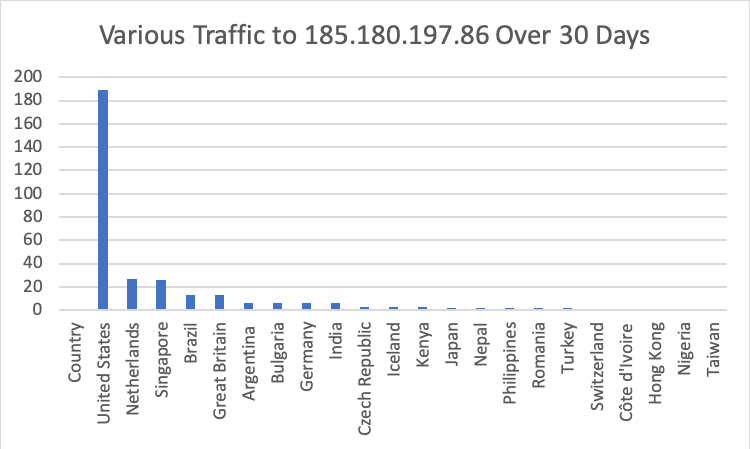
Командный сервер нового Darkside находится в США и размещен у хорошо известного владельца bulletproof-хостинга, базирующегося в Нидерландах. Этот IP-адрес, по свидетельству Fortinet, и ранее неоднократно использовался в различных атаках. Управление резидентными зловредами осуществляется на порту 443 (RDP) с маршрутизацией трафика через сеть Tor.

Собранные за месяц данные телеметрии показали большое количество подключений к C2-серверу с территории США (60%).

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru