



Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Новый вариант шифровальщика Darkside нацелен на разделы диска

Исследователи из Fortinet выявили неизвестный ранее вариант вымогательской программы Darkside, способный отыскивать информацию о разбиении дисков и действовать в системных средах с многозагрузочной конфигурацией. Такое поведение эксперты никогда не встречали у шифровальщиков.

Windows-зловред Darkside, ориентированный на корпоративные сети, появился на интернет-арене в августе 2020 года. Из громких атак с его использованием наибольшее внимание привлек недавний инцидент в крупной американской компании Colonial Pipeline, после которого операторы RaaS-сервиса Darkside свернули свои операции.

Проведенный в Fortinet анализ показал, что новый вариант Darkside создан той же криминальной группировкой, но отличен от версии, засветившейся в атаке на Colonial Pipeline. Он пока применяется точечно против небольшого числа организаций.

Обнаружив у вредоноса функцию поиска разделов диска, эксперты вначале подумали, что с ее помощью тот отыскивает и шифрует файлы резервных копий, спрятанные админом. Однако тестирование показало, что обновленный Darkside сканирует диски с иной целью.

Он определяет, является ли целевая система многозагрузочной, и при положительном результате ищет дополнительные тома и разделы с файлами, пригодными для шифрования. Таким образом, новоявленный вариант зловреда способен причинить больший ущерб в случае заражения.

Новобранец также умеет отыскивать в сети контроллеры домена Active Directory и подключаться к ним, используя для аутентификации протокол LDAP. На таких серверах обычно хранится уйма информации, полезной для авторов атаки.

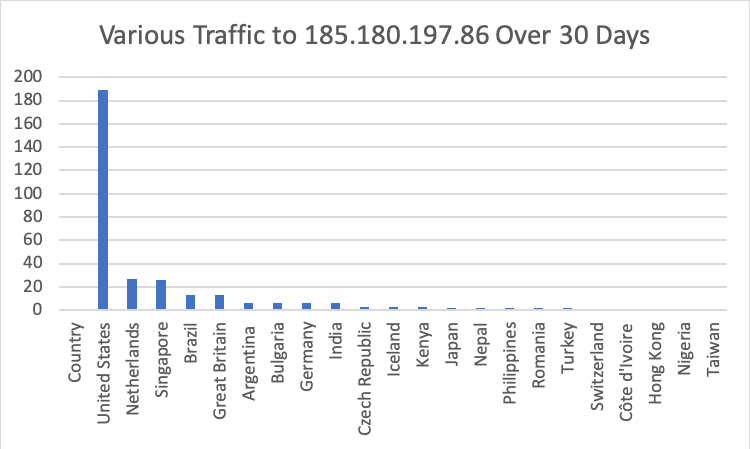
Командный сервер нового Darkside находится в США и размещен у хорошо известного владельца bulletproof-хостинга, базирующегося в Нидерландах. Этот IP-адрес, по свидетельству Fortinet, и ранее неоднократно использовался в различных атаках. Управление резидентными зловредами осуществляется на порту 443 (RDP) с маршрутизацией трафика через сеть Tor.

Собранные за месяц данные телеметрии показали большое количество подключений к C2-серверу с территории США (60%).

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru