



Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

Шифровальщик проник в сеть Capcom через уязвимость в VPN-устройстве

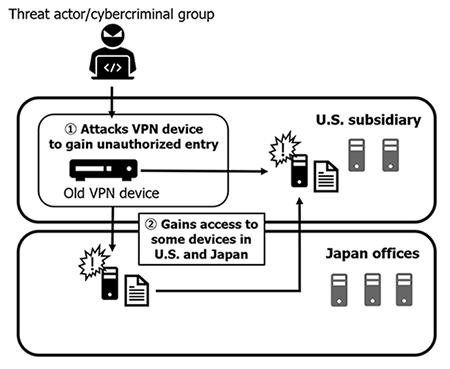
Японский разработчик видеоигр Capcom завершил расследование взлома, повлекшего заражение его систем и кражу персональных данных тысяч пользователей. Как оказалось, точкой входа во внутреннюю сеть компании послужило устаревшее устройство VPN — по всей видимости, резервный VPN-концентратор.

О целевой атаке на Capcom с использованием вымогательской программы Ragnar Locker стало известно в ноябре прошлого года. В результате вторжения некоторые сервисы компании выпали из доступа, а ПДн почти 400 тыс. геймеров оказались скомпрометированными. Об инциденте поставили в известность правоохранительные органы и запустили расследование с привлечением сторонних экспертов.

В итоге оказалось, что авторы атаки проникли в локальную сеть Capcom, отыскав и взломав VPN-устройство с устаревшей прошивкой. Им пользовались в американском филиале компании, расположенном в Калифорнии. На тот момент в Capcom проводилось обновление парка таких девайсов, однако из-за COVID-19 сроки затянулись, и ряд устаревших моделей пришлось оставить как резерв.

Одновременно в компании осуществляли переход на новые средства защиты; полевые испытания были еще не закончены, что тоже сыграло на руку злоумышленникам. Как следствие, Ragnar Locker проник и в американский, и в японский офис Capcom, и доступ к ряду систем был потерян — в частности, к почтовым и файловым серверам.


В своих посланиях, оставленных на зараженных машинах, операторы зловреда сумму выкупа не оговорили, лишь указали контакты для связи. Выкуп в Capcom было решено не платить и в переговоры не вступать; в итоге через пару недель злоумышленники опубликовали часть похищенных данных.

Представляя окончательные результаты расследования, компания еще раз заверила пользователей, что их финансовая информация не пострадала. Все транзакции, связанные с покупкой игр и использованием ее сервисов, проводятся на сторонней платформе, и во внутренней сети Capcom такая информация не оседает.

В настоящее время работоспособность почти всех затронутых систем полностью восстановлена. В строй введены новые защитные сервисы — центр мониторинга информационной безопасности (SOC) и система EDR. В Capcom надеются, что эти меры защиты создадут дополнительную преграду для взломщиков, промышляющих вымогательством.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru