



Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

Операторы REvil зашифровали Acer, требуют $50 млн со скидкой

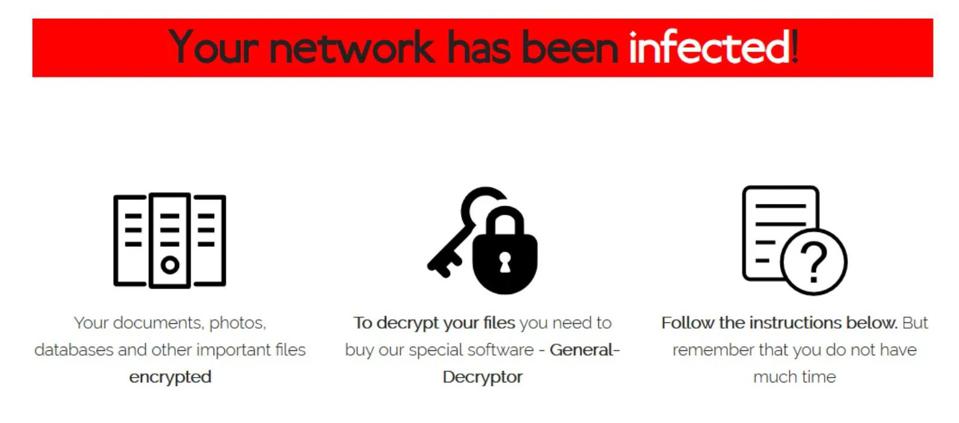
Группа киберпреступников, стоящих за распространением программы-вымогателя REvil, записала себе в резюме успешную атаку на ещё одну всем известную корпорацию. На этот раз от рук злоумышленников пострадал тайваньский техногигант Acer, производящий компьютерную технику.

С суммой выкупа преступники также не стали церемониться, запросив сразу $50 миллионов. По сути, это даже скидка, на которую вымогатели пойдут в том случае, если Acer заплатит достаточно быстро.

Эксперты в области кибербезопасности отметили, что $50 миллионов на сегодняшний день являются рекордной суммой выкупа. Ранее самый большой запрошенный выкуп составлял $30 млн, он также принадлежал операторам REvil.

Переписка представителей Acer с кибервымогателями показала, что последние скинули 20% в надежде на выплату денег к среде. Если же производитель компьютерной техники не отреагирует в срок, сумма подрастёт до умопомрачительных $100 миллионов.


Помимо этого, известно, что REvil выкрал внутреннюю информацию корпорации, что уже фактически стало нормой для программ-вымогателей (шифровальщиков ransomware). Злоумышленники выложили данные Acer на специальном сайте, готовя их к аукциону.

Стоит отметить, что тайваньская компания отреагировала относительно спокойно, отметив, что она и ей подобные корпорации часто становятся мишенью для преступников. Представители подчеркнули, что специалисты постоянно мониторят ИТ-системы, а о последнем инциденте уже сообщили правоохранительным органам.

Как выяснили специалисты BleepingComputer, злоумышленники, скорее всего, атаковали почтовый сервер Acer Exchange.

К слову, на днях мы писали, что REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. Создатели вредоноса, видимо, хотят усовершенствовать методы обхода антивирусных программ и повысить эффективность шифровальщика.

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru