



Шифровальщик REvil освоил Windows Safe Mode

Шифровальщик REvil освоил Windows Safe Mode

Шифровальщик REvil освоил Windows Safe Mode

Вымогатель REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. По всей видимости, новая функциональность призвана повысить эффективность зловреда, а также надежней спрятать его от антивирусов.

Режим Windows Safe Mode, используемый для администрирования и диагностики, предполагает запуск минимума приложений и драйверов, необходимых для работы системы. Для прогона других программ, обычно стартующих автоматически, нужно внести изменения в ключи реестра Run (запуск при каждом входе в Windows) и RunOnce (однократный запуск с удалением записи в реестре).

Анализ показал, что новый вариант REvil умеет с помощью особой команды перезагружать Windows в безопасном режиме. Он также создает в реестре ключ RunOnce, обеспечивающий его повторный запуск после логина пользователя в Safe Mode. Для возврата системы в нормальный режим по завершении шифрования в реестре создается дополнительная запись RunOnce.

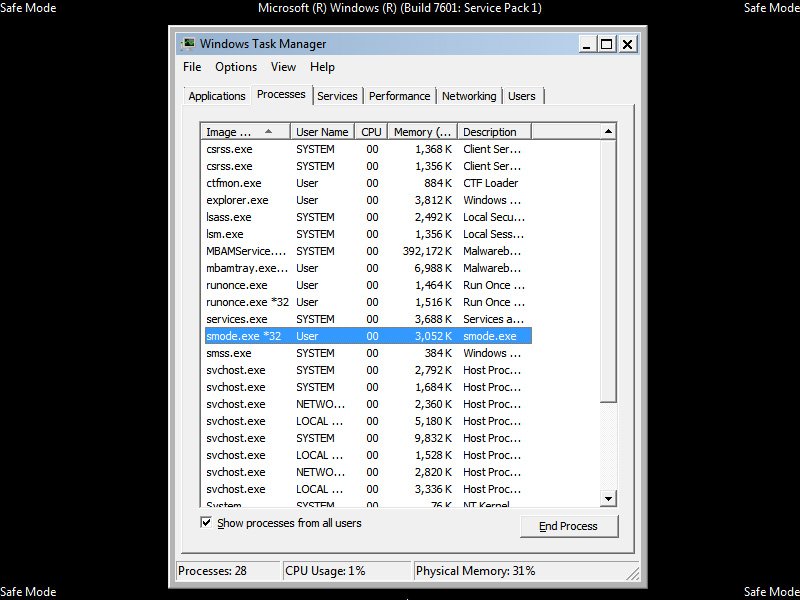
Пока зловред шифрует файлы, экран Safe Mode пуст, и пользователь не сможет запустить никакую программу с помощью Диспетчера задач. Последний можно открыть через Ctrl+Alt+Delete и в списке запущенных процессов обнаружить подозрительное имя — в данном случае smode.exe.


Рабочий стол возвращается на экран (с новым файлом — требованием выкупа), когда шифровальщик закончит свою работу и система вернется в нормальный режим.

Все эти признаки стороннего вмешательства позволяют вовремя принять надлежащие меры — выключить компьютер, пока шифрование не завершено. Не исключено, что в отдельных случаях операторы обновленного зловреда пытаются воспрепятствовать этому, запуская команду перевода Windows в Safe Mode вручную — к примеру, при атаке на сервер или виртуальную машину.

Стоит отметить, что REvil — не единственный шифровальщик, научившийся переводить Windows в безопасный режим. Такую же тактику избрали создатели Snatch, решив, что помех в этом случае будет меньше.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru