



Шифровальщик REvil освоил Windows Safe Mode

Шифровальщик REvil освоил Windows Safe Mode

Шифровальщик REvil освоил Windows Safe Mode

Вымогатель REvil получил возможность шифровать файлы при работе Windows в безопасном режиме. По всей видимости, новая функциональность призвана повысить эффективность зловреда, а также надежней спрятать его от антивирусов.

Режим Windows Safe Mode, используемый для администрирования и диагностики, предполагает запуск минимума приложений и драйверов, необходимых для работы системы. Для прогона других программ, обычно стартующих автоматически, нужно внести изменения в ключи реестра Run (запуск при каждом входе в Windows) и RunOnce (однократный запуск с удалением записи в реестре).

Анализ показал, что новый вариант REvil умеет с помощью особой команды перезагружать Windows в безопасном режиме. Он также создает в реестре ключ RunOnce, обеспечивающий его повторный запуск после логина пользователя в Safe Mode. Для возврата системы в нормальный режим по завершении шифрования в реестре создается дополнительная запись RunOnce.

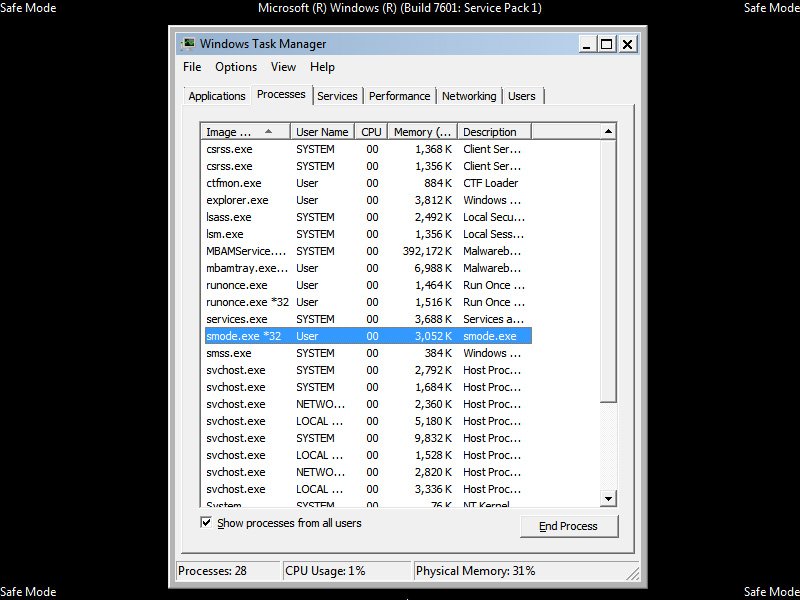
Пока зловред шифрует файлы, экран Safe Mode пуст, и пользователь не сможет запустить никакую программу с помощью Диспетчера задач. Последний можно открыть через Ctrl+Alt+Delete и в списке запущенных процессов обнаружить подозрительное имя — в данном случае smode.exe.


Рабочий стол возвращается на экран (с новым файлом — требованием выкупа), когда шифровальщик закончит свою работу и система вернется в нормальный режим.

Все эти признаки стороннего вмешательства позволяют вовремя принять надлежащие меры — выключить компьютер, пока шифрование не завершено. Не исключено, что в отдельных случаях операторы обновленного зловреда пытаются воспрепятствовать этому, запуская команду перевода Windows в Safe Mode вручную — к примеру, при атаке на сервер или виртуальную машину.

Стоит отметить, что REvil — не единственный шифровальщик, научившийся переводить Windows в безопасный режим. Такую же тактику избрали создатели Snatch, решив, что помех в этом случае будет меньше.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru