



За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

Как выяснили специалисты в области кибербезопасности, за недавней атакой на компанию CD Projekt Red стоит киберпреступная группировка HelloKitty, оперирующая одноимённой программой-вымогателем.

Буквально вчера стало известно, что разработчик популярных видеоигр Cyberpunk 2077 и «Ведьмак» стал жертвой кибератаки, в ходе которой злоумышленникам удалось зашифровать системы компании и, по их словам, выкрасть исходный код игр.

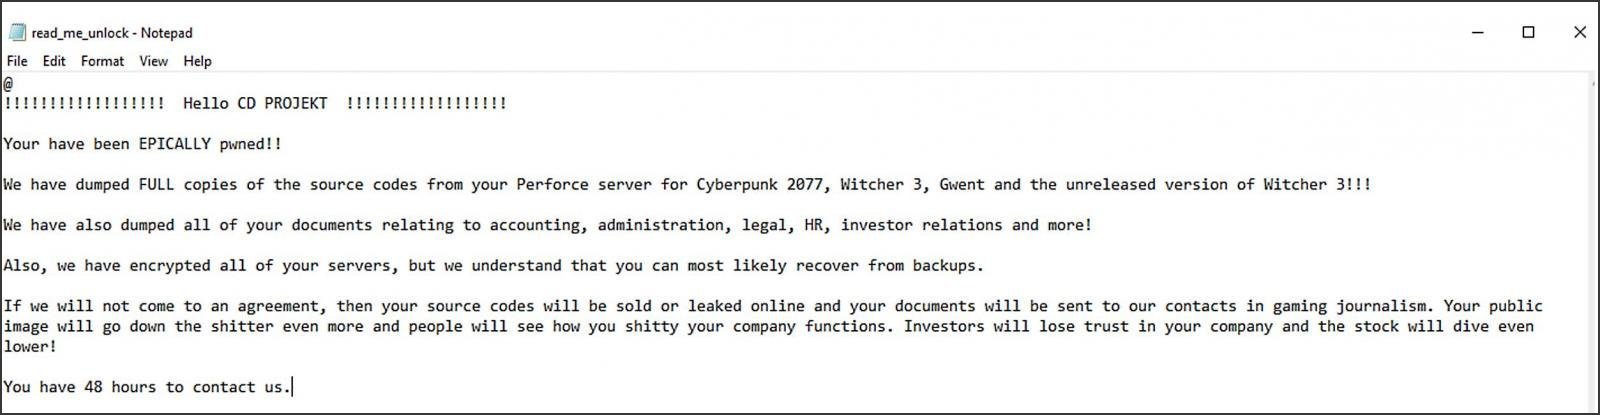
Представители CD Projekt Red опубликовали официальное заявление, приложив к нему скриншот записки с требованием выкупа. В ней преступники уточняли, что в их руки попали юридические документы, а также код игровых проектов Cyberpunk 2077, «Ведьмак 3» и Gwent.

Если компания не заплатит выкуп, операторы шифровальщика грозятся продать или опубликовать в Сети все скомпрометированные данные. Злоумышленники дали CD Projekt Red 48 часа на раздумье.

Фабиан Уосар, специалист компании Emisoft, считает, что за кибератакой на разработчика игр стоит группировка, известная под именем HelloKitty:

«Количество людей, убеждённых в том, что данная атака — дело рук недовольных геймеров, просто поражает. Судя по оставленной записке с требованиями, за шифровальщиком стоит группировка вымогателей, которую мы называем "HelloKitty". У неё нет ничего общего с любителями игр, это обычные операторы вредоносной программы».

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru