



За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

За атакой на разработчика Cyberpunk 2077 стоит группировка HelloKitty

Как выяснили специалисты в области кибербезопасности, за недавней атакой на компанию CD Projekt Red стоит киберпреступная группировка HelloKitty, оперирующая одноимённой программой-вымогателем.

Буквально вчера стало известно, что разработчик популярных видеоигр Cyberpunk 2077 и «Ведьмак» стал жертвой кибератаки, в ходе которой злоумышленникам удалось зашифровать системы компании и, по их словам, выкрасть исходный код игр.

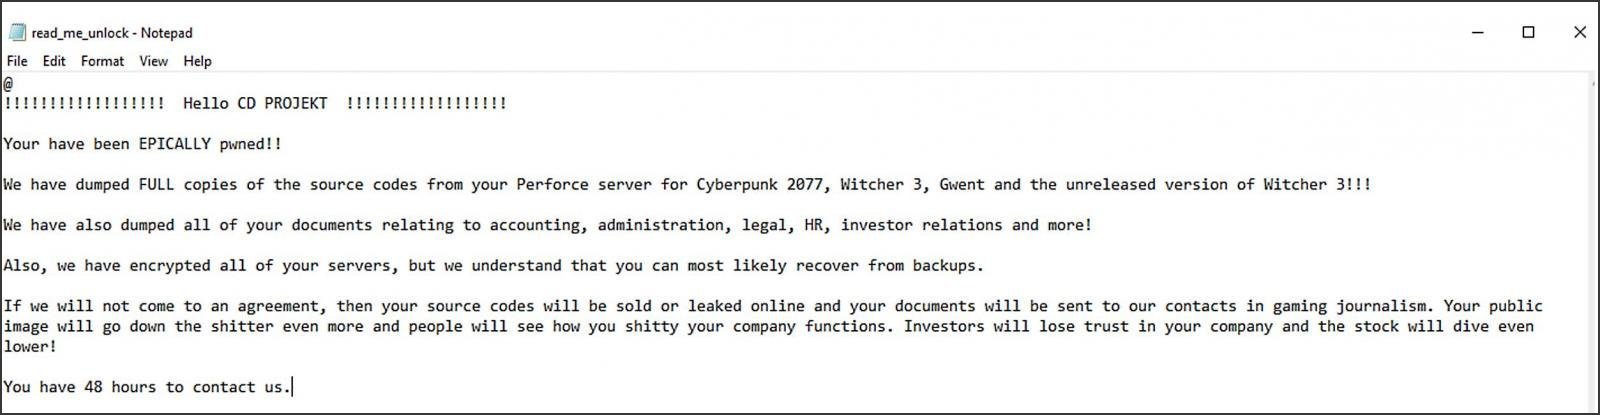
Представители CD Projekt Red опубликовали официальное заявление, приложив к нему скриншот записки с требованием выкупа. В ней преступники уточняли, что в их руки попали юридические документы, а также код игровых проектов Cyberpunk 2077, «Ведьмак 3» и Gwent.

Если компания не заплатит выкуп, операторы шифровальщика грозятся продать или опубликовать в Сети все скомпрометированные данные. Злоумышленники дали CD Projekt Red 48 часа на раздумье.

Фабиан Уосар, специалист компании Emisoft, считает, что за кибератакой на разработчика игр стоит группировка, известная под именем HelloKitty:

«Количество людей, убеждённых в том, что данная атака — дело рук недовольных геймеров, просто поражает. Судя по оставленной записке с требованиями, за шифровальщиком стоит группировка вымогателей, которую мы называем "HelloKitty". У неё нет ничего общего с любителями игр, это обычные операторы вредоносной программы».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru