



WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

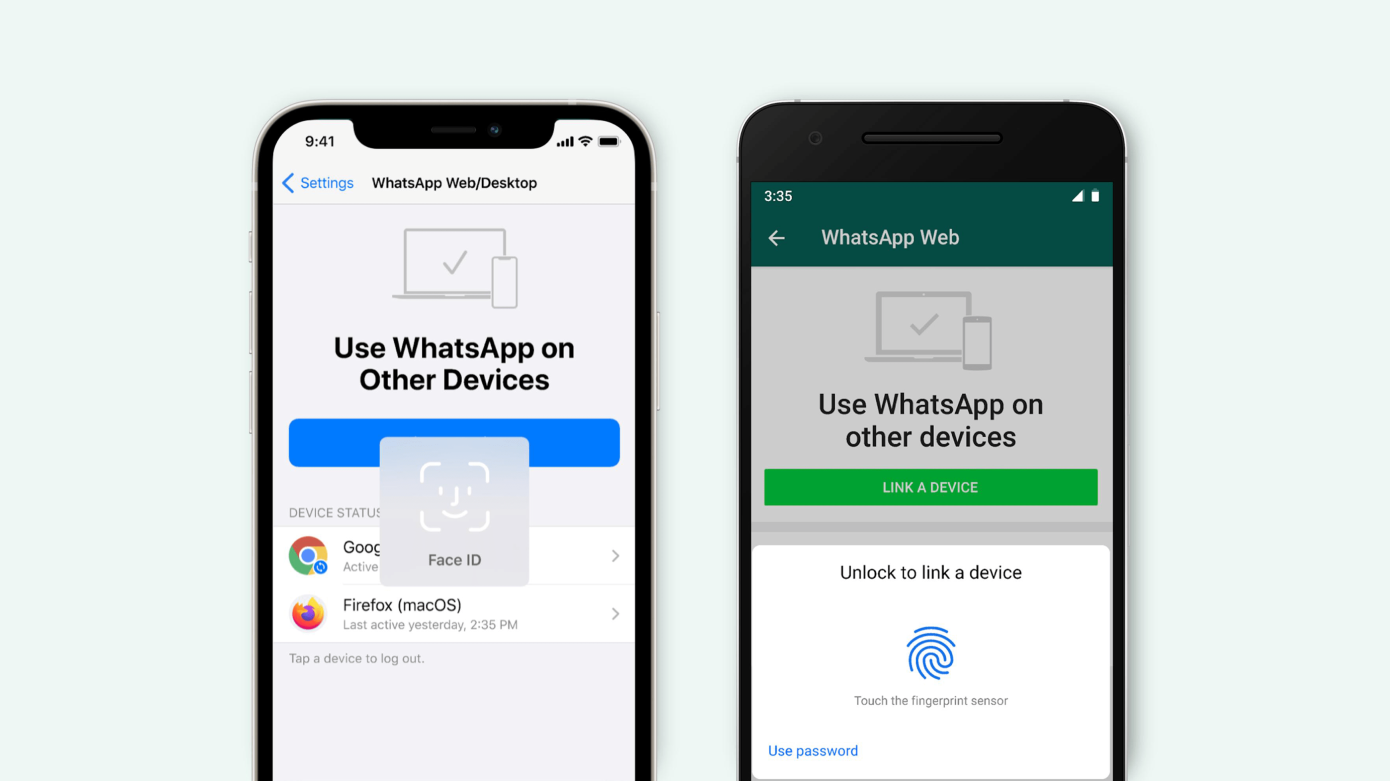
Пока все бегут с WhatsApp, разработчики мессенджера пытаются внедрять новые функции. Одним из таких нововведений стала возможность аутентифицироваться с помощью биометрии на десктопе и в веб-версии сервиса обмена сообщениями.

По словам компании, теперь пользователям позволят добавить отпечаток пальца, скан лица или радужной оболочки глаза в десктопную или веб-версию WhatsApp. Ранее биометрическую аутентификацию допускало только мобильное приложение для Android и iOS.

Стоит отметить, что использование биометрии в веб-версии или десктопном варианте WhatsApp будет опциональным. При этом нововведение станет дополнительным слоем защиты, а не заменит уже привычный всем QR-код. К слову, последний останется на своём месте, просто до него придётся приложить палец или отсканировать лицо.

Разработчики WhatsApp уже давно пытаются уровнять мобильное приложение, которое является на данный момент главным компонентом, и версии для настольного компьютера и браузера. У Telegram, например, чувствуется более чёткая параллель между разными версиями мессенджера — веб-версией можно пользоваться более независимо.

WhatsApp ещё предстоит реализовать комфортное использование десктопной и веб-версии, хотя разговоры о работе над этим ходят уже давно. В 2015 году мессенджер добавил поддержку настольной версии для iOS.


Напомним, что на днях эксперты обнаружили новую вредоносную программу для Android, распространяющую себя по WhatsApp. Для этого зловред задействовал функцию быстрых ответов (Quick Reply).

Также недавно стало известно, что WhatsApp сломался под давлением общественности и перенёс вступление в силу новой политики, которая будет диктовать правила обмена пользовательскими данными между проектами Facebook.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru