



WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

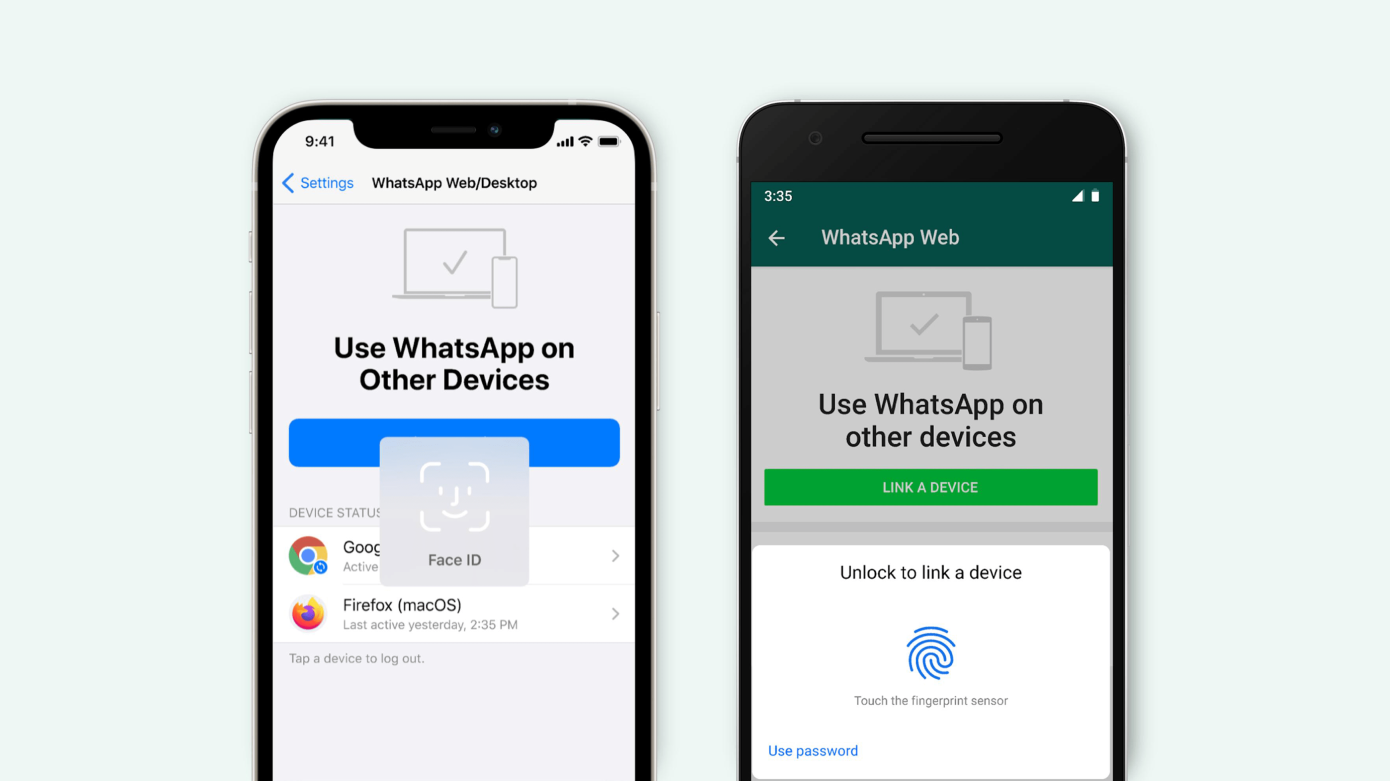
Пока все бегут с WhatsApp, разработчики мессенджера пытаются внедрять новые функции. Одним из таких нововведений стала возможность аутентифицироваться с помощью биометрии на десктопе и в веб-версии сервиса обмена сообщениями.

По словам компании, теперь пользователям позволят добавить отпечаток пальца, скан лица или радужной оболочки глаза в десктопную или веб-версию WhatsApp. Ранее биометрическую аутентификацию допускало только мобильное приложение для Android и iOS.

Стоит отметить, что использование биометрии в веб-версии или десктопном варианте WhatsApp будет опциональным. При этом нововведение станет дополнительным слоем защиты, а не заменит уже привычный всем QR-код. К слову, последний останется на своём месте, просто до него придётся приложить палец или отсканировать лицо.

Разработчики WhatsApp уже давно пытаются уровнять мобильное приложение, которое является на данный момент главным компонентом, и версии для настольного компьютера и браузера. У Telegram, например, чувствуется более чёткая параллель между разными версиями мессенджера — веб-версией можно пользоваться более независимо.

WhatsApp ещё предстоит реализовать комфортное использование десктопной и веб-версии, хотя разговоры о работе над этим ходят уже давно. В 2015 году мессенджер добавил поддержку настольной версии для iOS.


Напомним, что на днях эксперты обнаружили новую вредоносную программу для Android, распространяющую себя по WhatsApp. Для этого зловред задействовал функцию быстрых ответов (Quick Reply).

Также недавно стало известно, что WhatsApp сломался под давлением общественности и перенёс вступление в силу новой политики, которая будет диктовать правила обмена пользовательскими данными между проектами Facebook.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru