



Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Исследователи из компании Cyble, специализирующейся на изучении киберугроз, обнаружили в дарквебе документы, имеющие прямое отношение к вакцине против коронавирусной инфекции COVID-19. Эксперты считают, что все слитые данные были украдены у Европейского агентства лекарственных средств (EMA).

Такие инциденты ещё раз подчёркивают заинтересованность киберпреступников в атаках на фармацевтическую промышленность и государственные организации. Кроме того, видно, что злоумышленники не отпускают тему пандемии.

Если помните, в начале декабря Европейское агентство лекарственных средств сообщило о кибератаке на свои системы. Представители агентства так и не предоставили подробности, однако специалисты сразу заподозрили, что речь может идти о компрометации данных о вакцинах. Это вполне логичный вывод, учитывая, что EMA занимается оценкой и утверждением вакцин против COVID-19.

«Европейское агентство лекарственных средств стало жертвой кибератаки, после чего инициировало расследование совместно с правоохранительными органами. В настоящее время EMA не может сообщить подробности кибератаки, поскольку расследование идёт полным ходом», — гласит официальное заявление EMA.

Цель операции киберпреступников предельно ясна, поскольку у агентства в распоряжении есть все конфиденциальные данные о существующих вакцинах против COVID-19. Например, злоумышленники наверняка интересовались качеством, безопасностью применения, сведениями об эффективности и результатами тестирования вакцин.

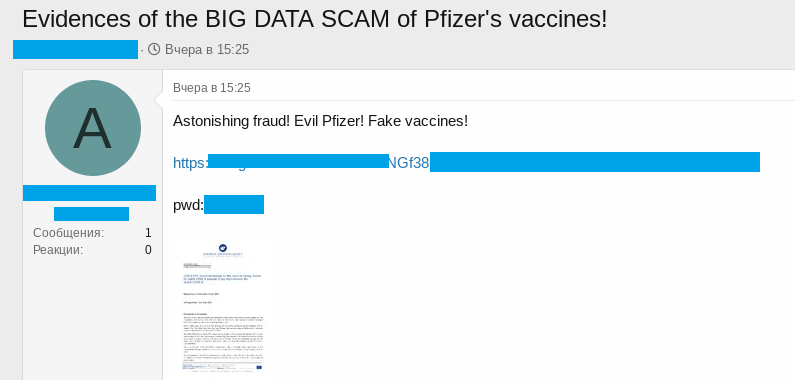
Согласно отчёту Cyble, украденные документы всплыли на одном из русскоязычных форумов «тёмной сети». Ссылку на конфиденциальные данные опубликовал недавно созданный аккаунт, активность которого ограничивается исключительно утечками информации.

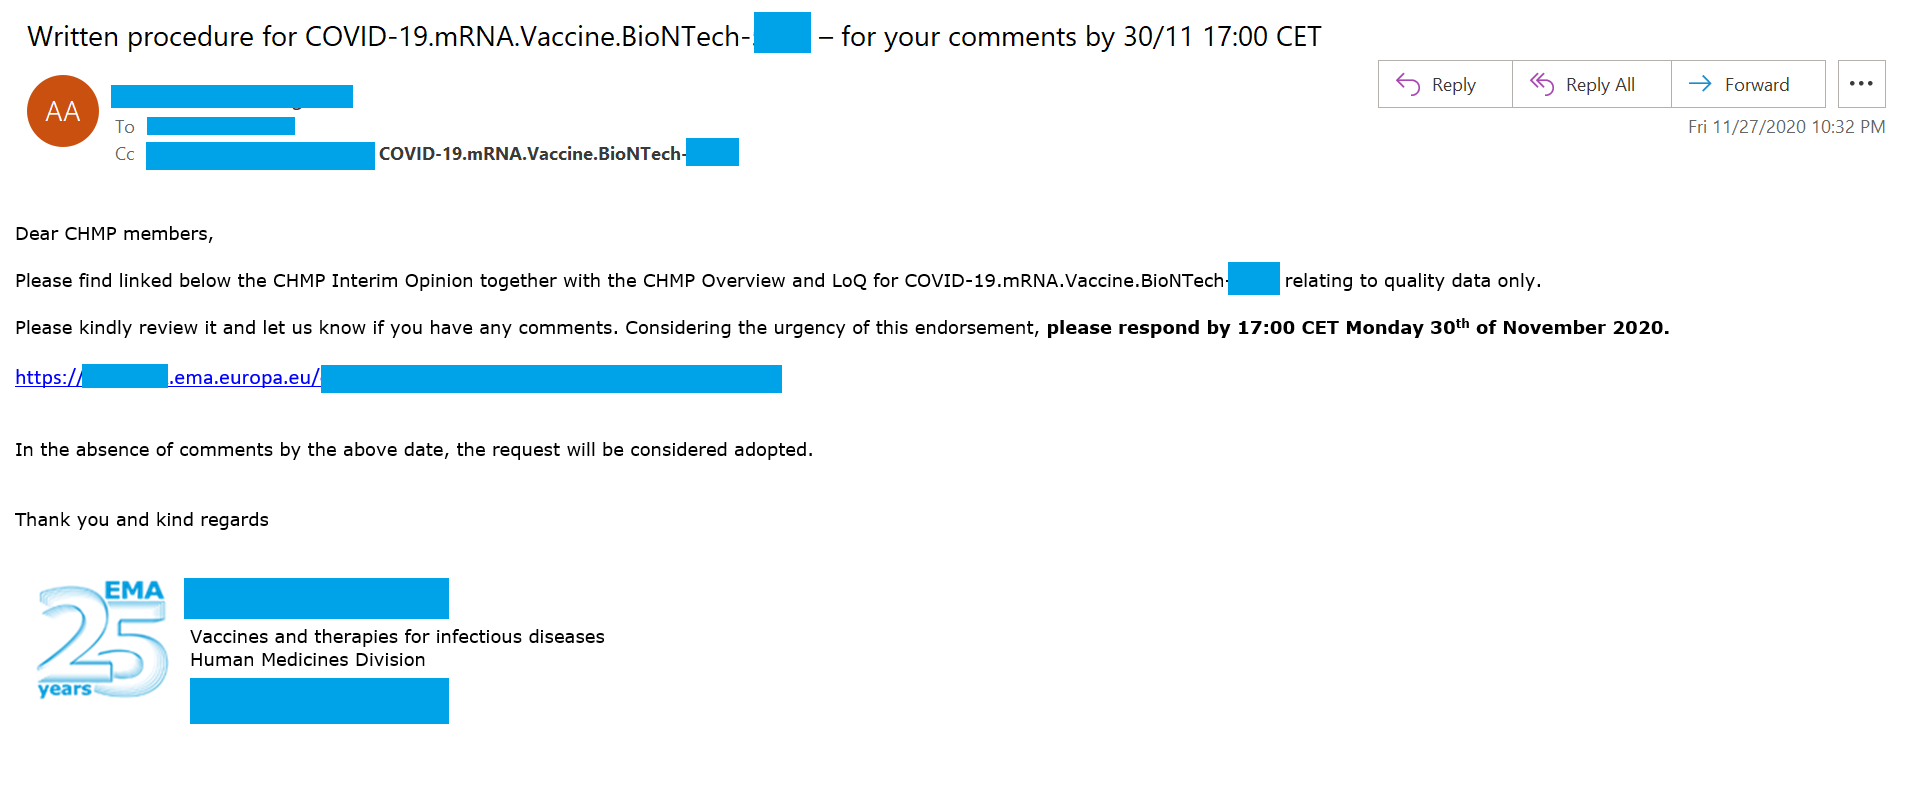
«По мере того, как мы изучали скомпрометированные данные, стало понятно, что злоумышленники смогли добраться до личных электронных писем, внутренних страниц, отчётов и конфиденциальной информации», — пишут исследователи Cyble.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru