


«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

Вчерашние заголовки пестрили сообщениями о «матери всех утечек» — мол, снова слили кучу паролей, и всё пропало — целых 16 млрд записей с учётными данными. Но на деле никакой новой атаки не случилось. Это не взлом, не свежая утечка и даже не новость, если честно.

На самом деле всё куда прозаичнее: кто-то собрал воедино старые базы с уже украденными логинами и паролями — в основном те, что были добыты инфостилерами, в ходе прошлых утечек и брутфорс-атак. Потом этот «сборник» оказался в открытом доступе.

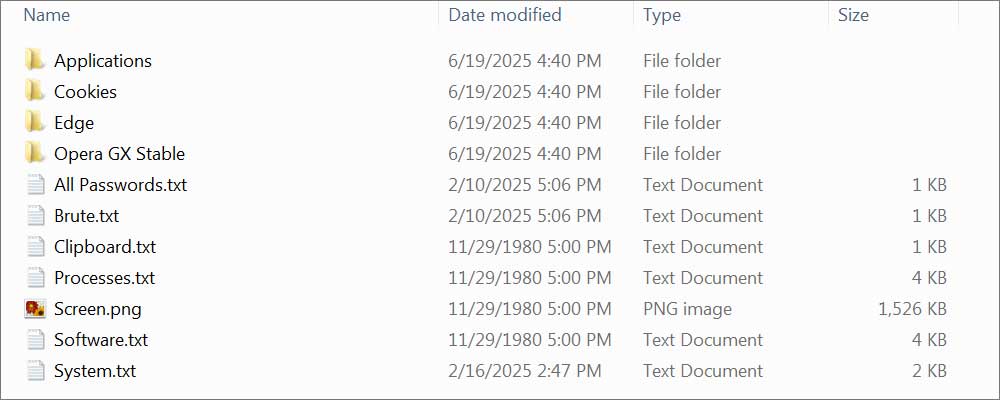
Судя по формату, база была собрана из логов, которые оставляют после себя инфостилеры. Как это выглядит? Вредонос лезет в браузер, вытаскивает все сохранённые логины и пароли и сохраняет в текстовом файле. Один лог — одна строка:

https://www.bank.com/login:username:password

Источник: BleepingComputer


Потом это упаковывается и либо продаётся на даркнете, либо раздаётся бесплатно — в Telegram, Discord, на Pastebin. Например, в одном только 1,2-гигабайтном архиве, который показали на скриншоте, было свыше 64 000 пар логинов и паролей.

Таких сборников сейчас гуляет по Сети тысячи, если не сотни тысяч. Некоторые становятся «легендарными» — вроде RockYou2024 с девятью миллиардами записей или Collection #1, где было 22 миллиона уникальных паролей. Вчерашняя «утечка» — просто ещё один мешок из этой кучи.

Что делать?

Паниковать точно не стоит. Но повод задуматься — хороший. Вот базовые советы:

  • Проверьте устройство на вредоносы, прежде чем менять пароли. Иначе новые тоже утекут.
  • Используйте уникальные пароли для каждого сервиса. Один пароль на всё — прямой путь к проблемам.
  • Установите менеджер паролей, чтобы не держать всё в голове.
  • Включите двухфакторную аутентификацию (2FA), желательно через приложение, а не СМС. Google Authenticator, Authy, Bitwarden, 1Password — хорошие варианты.
  • Проверьте себя на Have I Been Pwned — вдруг ваш имейл уже где-то засветился.

И главное — не игнорируйте новости о подобных сливах, но и не паникуйте. Угрозы есть, но при базовой цифровой гигиене всё будет в порядке.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru