


Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

Почти 10 млрд паролей: специалисты сообщают о крупнейшей утечке

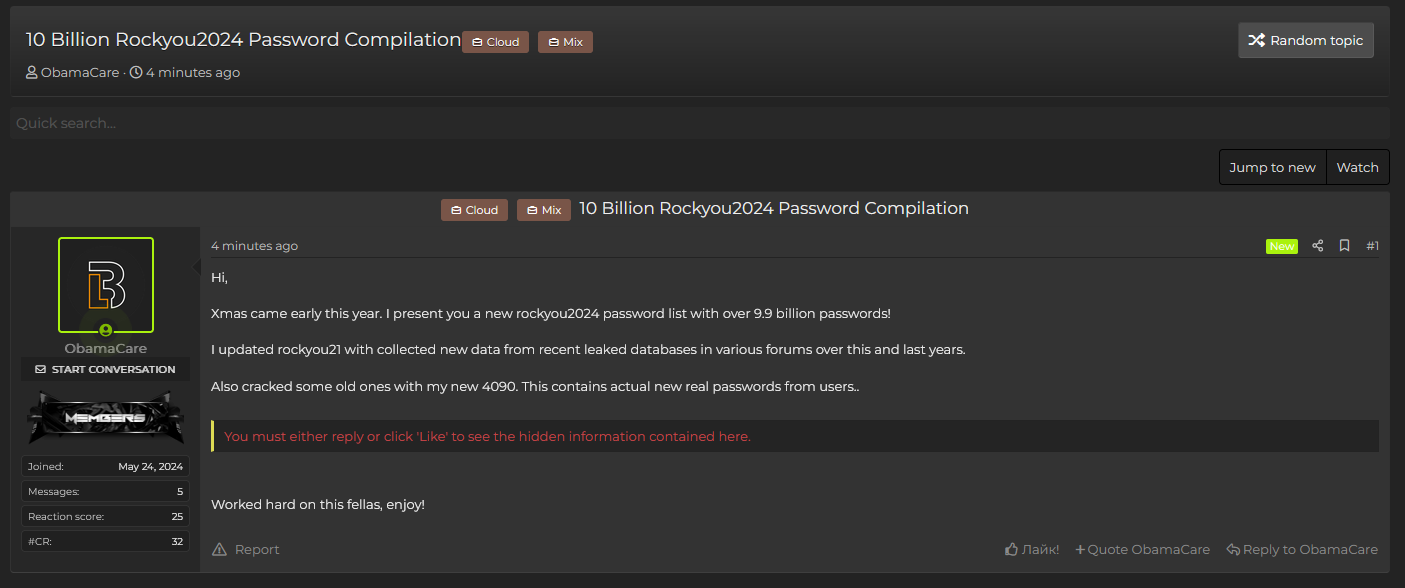
Исследователи в области кибербезопасности считают, что наткнулись на крупнейшую утечку паролей за всё время. Речь идёт о почти 10 млрд скомпрометированных учётных данных в виде простого текста.

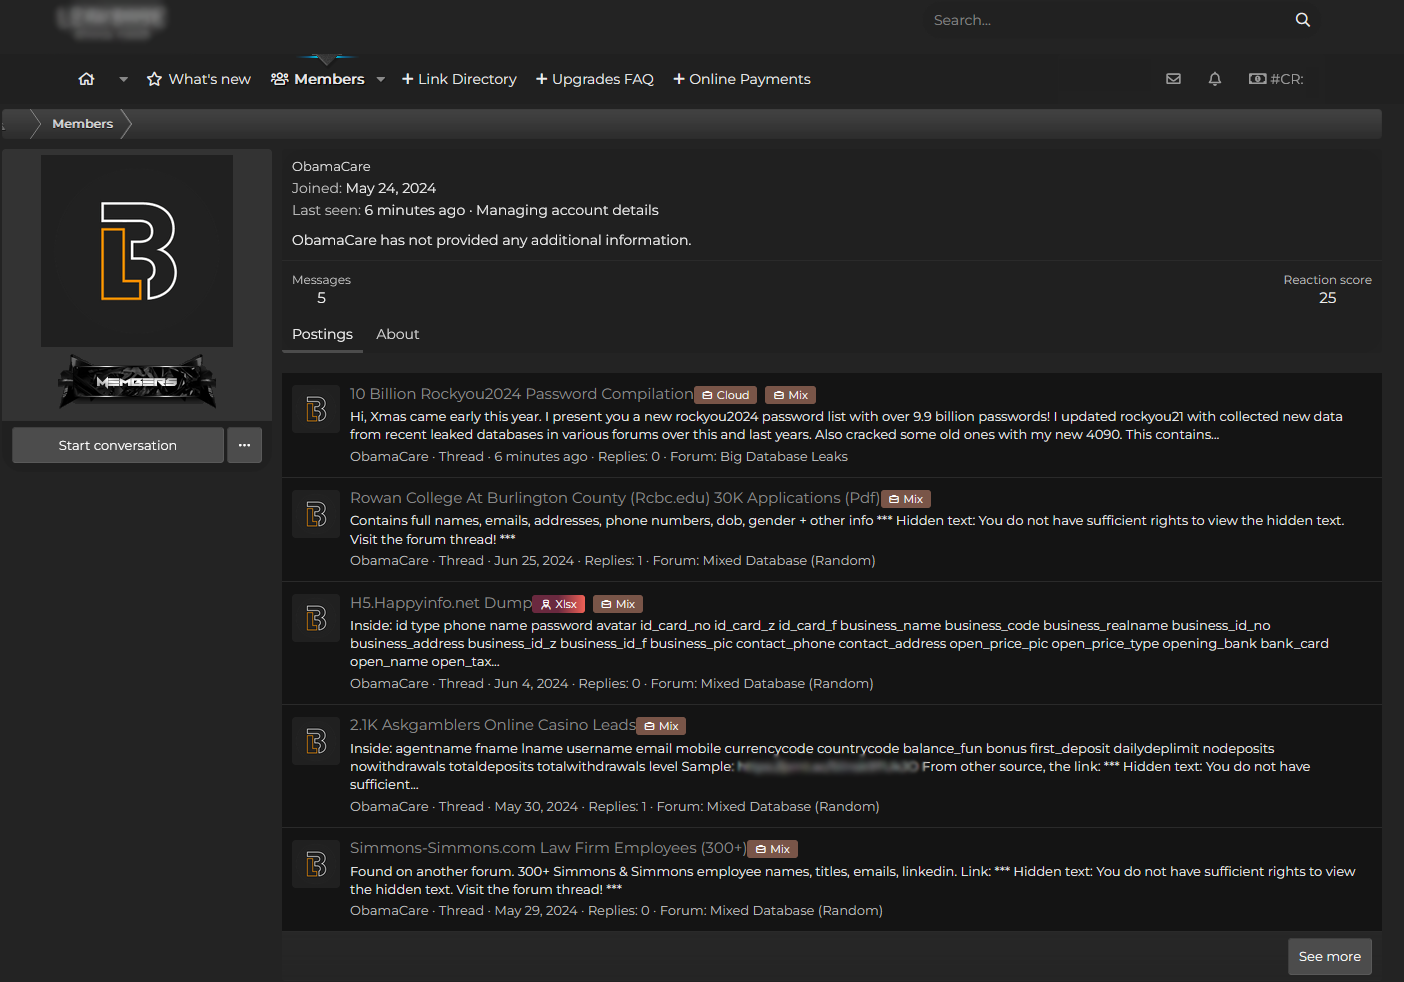
Как пишет Cybernews, файл с данными выложил пользователь под ником ObamaCare, зарегистрированный на одном из форумов для киберпреступников.

«Рождество в этом году пришло пораньше. Готов представить вам список учётных данных “rockyou2024“, в котором более 9,9 миллиарда паролей», — пишет ObamaCare в посте.


Таким образом, компиляция RockYou2024 может выступить отличным подспорьем для злоумышленников, проводящих брутфорс-атаки. Скормить скрипту для автоматизации подбора данных все пароли — проще некуда.

«В RockYou2024 находятся реальные пароли, которые пользователи по всему миру используют в повседневной жизни. Утечка такого числа учётных данных повышает риск успешных атак с подбором кредов», — пишут исследователи из Cybernews.


Фактически RockYou2024 побила рекорд предыдущего масштабного слива — RockYou2021, в котором насчитывалось 8,4 миллиарда паролей.

ObamaCare отмечает, что компиляция RockYou2021 послужила основной для RockYou2024: киберпреступник просто обновил данные, добавив в архив сведения за последние три года.

В результате RockYou2021 пополнилась 1,5 млрд паролей и превратилась в RockYou2024.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru