



Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

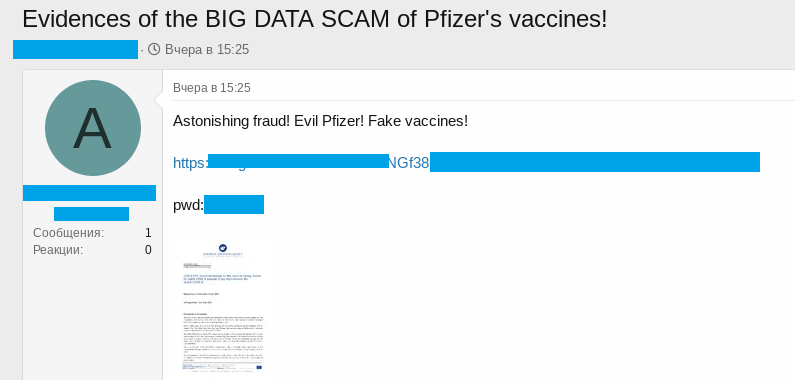
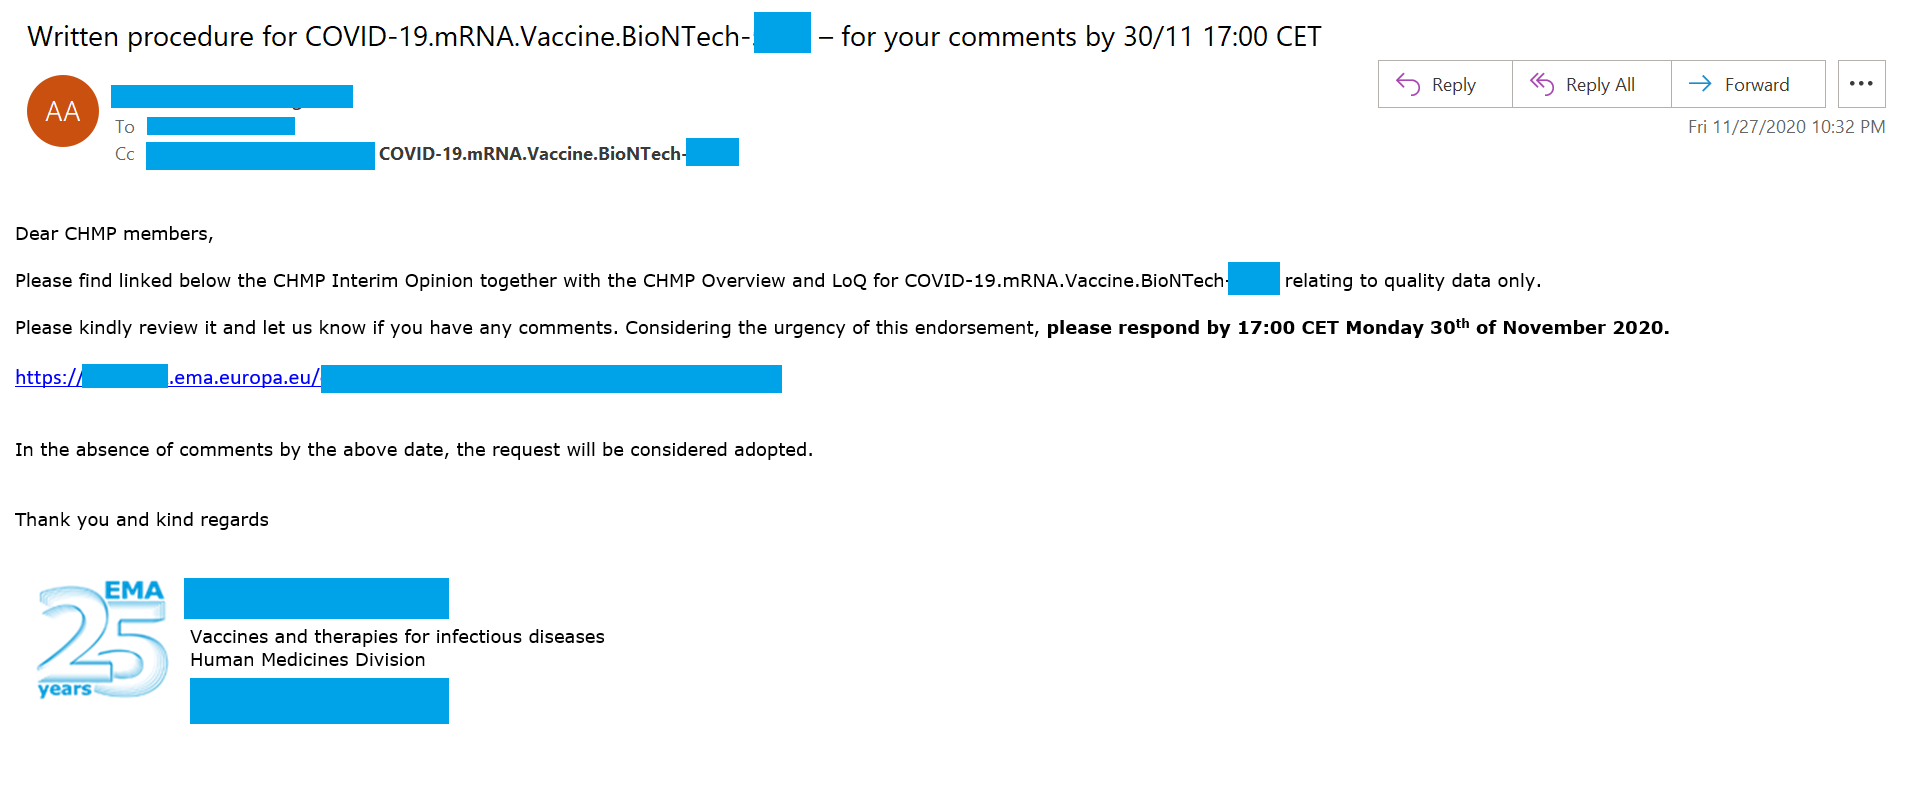
Исследователи из компании Cyble, специализирующейся на изучении киберугроз, обнаружили в дарквебе документы, имеющие прямое отношение к вакцине против коронавирусной инфекции COVID-19. Эксперты считают, что все слитые данные были украдены у Европейского агентства лекарственных средств (EMA).

Такие инциденты ещё раз подчёркивают заинтересованность киберпреступников в атаках на фармацевтическую промышленность и государственные организации. Кроме того, видно, что злоумышленники не отпускают тему пандемии.

Если помните, в начале декабря Европейское агентство лекарственных средств сообщило о кибератаке на свои системы. Представители агентства так и не предоставили подробности, однако специалисты сразу заподозрили, что речь может идти о компрометации данных о вакцинах. Это вполне логичный вывод, учитывая, что EMA занимается оценкой и утверждением вакцин против COVID-19.

«Европейское агентство лекарственных средств стало жертвой кибератаки, после чего инициировало расследование совместно с правоохранительными органами. В настоящее время EMA не может сообщить подробности кибератаки, поскольку расследование идёт полным ходом», — гласит официальное заявление EMA.

Цель операции киберпреступников предельно ясна, поскольку у агентства в распоряжении есть все конфиденциальные данные о существующих вакцинах против COVID-19. Например, злоумышленники наверняка интересовались качеством, безопасностью применения, сведениями об эффективности и результатами тестирования вакцин.

Согласно отчёту Cyble, украденные документы всплыли на одном из русскоязычных форумов «тёмной сети». Ссылку на конфиденциальные данные опубликовал недавно созданный аккаунт, активность которого ограничивается исключительно утечками информации.

«По мере того, как мы изучали скомпрометированные данные, стало понятно, что злоумышленники смогли добраться до личных электронных писем, внутренних страниц, отчётов и конфиденциальной информации», — пишут исследователи Cyble.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru