



Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

Данные о вакцине против COVID-19 всплыли на русскоязычном дарквеб-форуме

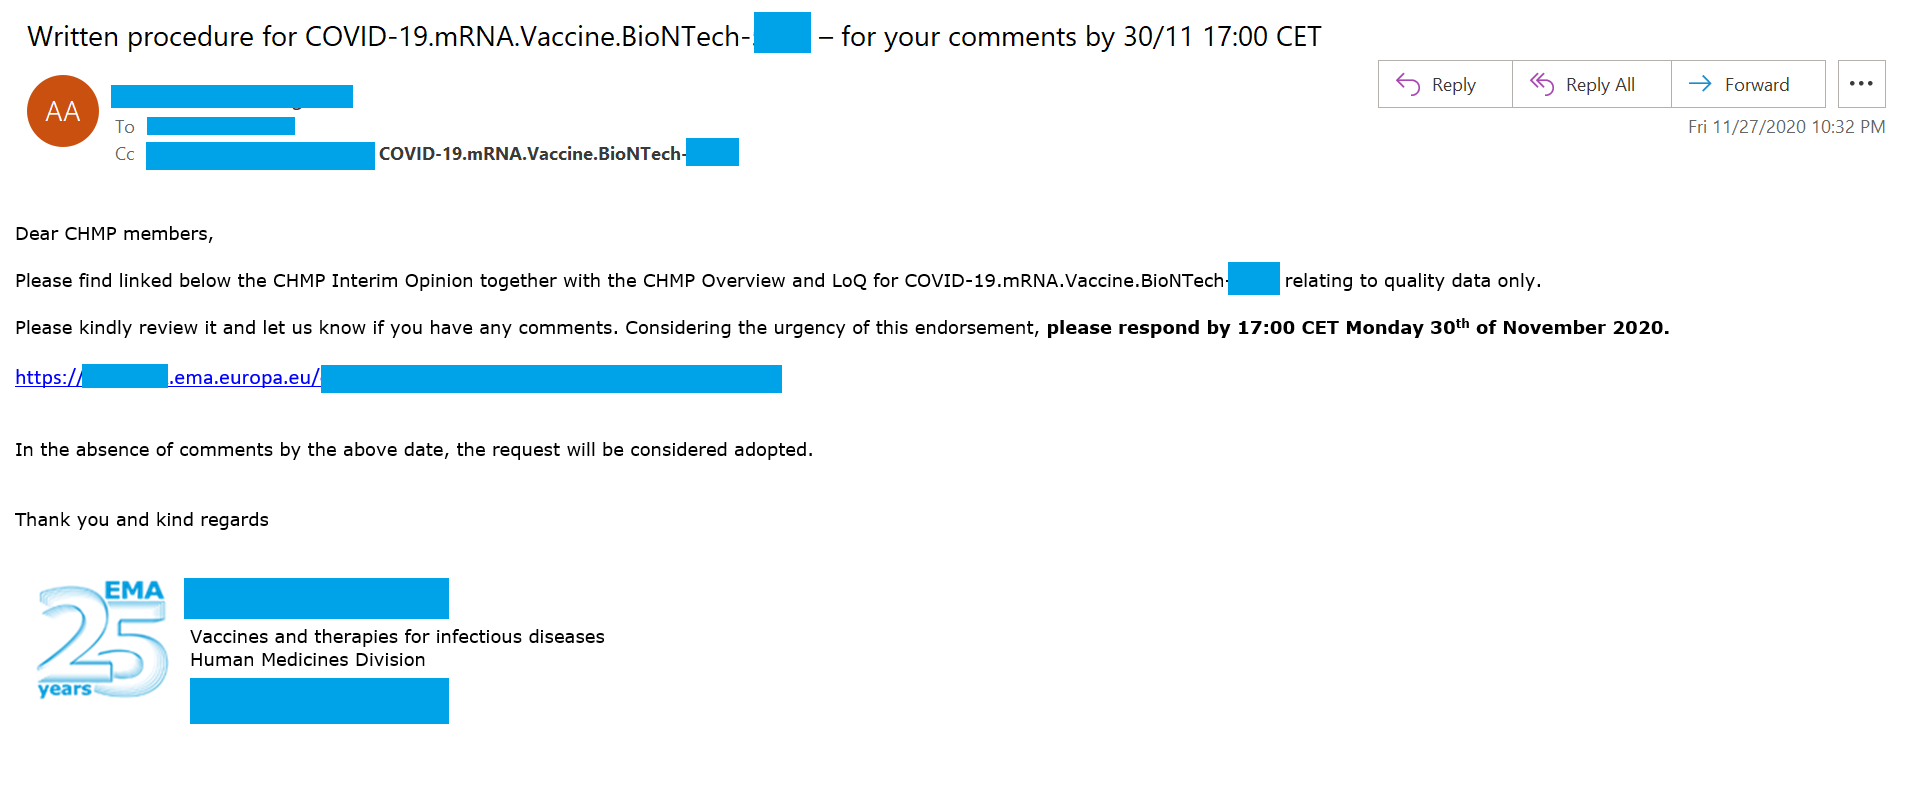
Исследователи из компании Cyble, специализирующейся на изучении киберугроз, обнаружили в дарквебе документы, имеющие прямое отношение к вакцине против коронавирусной инфекции COVID-19. Эксперты считают, что все слитые данные были украдены у Европейского агентства лекарственных средств (EMA).

Такие инциденты ещё раз подчёркивают заинтересованность киберпреступников в атаках на фармацевтическую промышленность и государственные организации. Кроме того, видно, что злоумышленники не отпускают тему пандемии.

Если помните, в начале декабря Европейское агентство лекарственных средств сообщило о кибератаке на свои системы. Представители агентства так и не предоставили подробности, однако специалисты сразу заподозрили, что речь может идти о компрометации данных о вакцинах. Это вполне логичный вывод, учитывая, что EMA занимается оценкой и утверждением вакцин против COVID-19.

«Европейское агентство лекарственных средств стало жертвой кибератаки, после чего инициировало расследование совместно с правоохранительными органами. В настоящее время EMA не может сообщить подробности кибератаки, поскольку расследование идёт полным ходом», — гласит официальное заявление EMA.

Цель операции киберпреступников предельно ясна, поскольку у агентства в распоряжении есть все конфиденциальные данные о существующих вакцинах против COVID-19. Например, злоумышленники наверняка интересовались качеством, безопасностью применения, сведениями об эффективности и результатами тестирования вакцин.

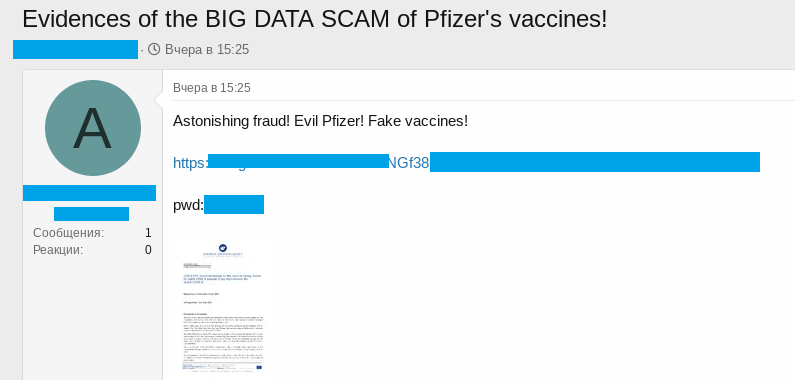
Согласно отчёту Cyble, украденные документы всплыли на одном из русскоязычных форумов «тёмной сети». Ссылку на конфиденциальные данные опубликовал недавно созданный аккаунт, активность которого ограничивается исключительно утечками информации.

«По мере того, как мы изучали скомпрометированные данные, стало понятно, что злоумышленники смогли добраться до личных электронных писем, внутренних страниц, отчётов и конфиденциальной информации», — пишут исследователи Cyble.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru