



Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

На GitHub обнаружен открытый репозиторий, содержимое которого очень похоже на кряк исходного кода Cobalt Strike. За неполных две недели существования хранилища было создано 172 форка. Остановить дальнейшее распространение тулкита, популярного у злоумышленников, будет, по всей видимости, трудно.

Фреймворк Cobalt Strike вполне легитимен; он представляет собой набор инструментов постэксплуатации, позволяющих создавать оболочки, удаленно выполнять PowerShell-сценарии, повышать привилегии и т. п. ИБ-специалисты обычно используют Cobalt Strike для тестирования систем на проникновение. Возможности тулкита оценили и в криминальных кругах: авторы целевых атак зачастую используют его для закрепления удаленного доступа к взломанной сети.

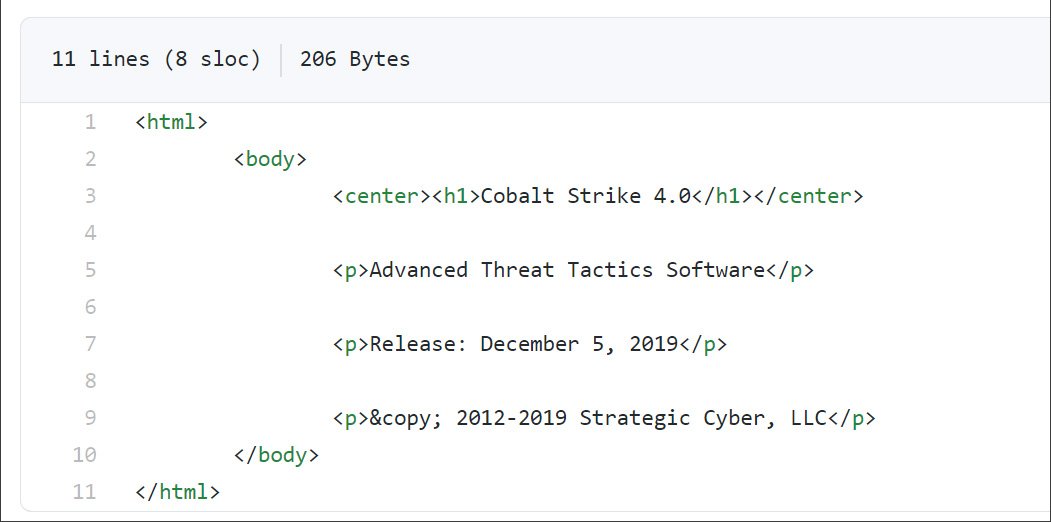
Анализ кода, выложенного в Git-репозитории, вывил большое сходство с исходниками Cobalt Strike. Судя по содержимому файла about.html, это версия 4.0 тулкита.


Автор находки полагает, что этот Java-код декомпилировали вручную. Некоторые зависимости были подправлены, а проверка лицензий устранена.

Хотя это и не оригинальный Cobalt Strike, публикация исходников может иметь весьма серьезные последствия: она снижает планку для неискушенных хакеров. Более того, имея доступ к коду, злоумышленники начнут его совершенствовать по своему усмотрению, и число изощренных целевых атак возрастет в разы.

В сентябре в Сеть просочился исходный код Android-трояна Cerberus. Тогда неизвестные выложили его на площадках дарквеба. А в начале октября на 4chan всплыл код операционных систем Windows XP и Windows Server 2003, подлинность которого подтвердили почти сразу.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru