



Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

Исходники Cobalt Strike выложили на GitHub

На GitHub обнаружен открытый репозиторий, содержимое которого очень похоже на кряк исходного кода Cobalt Strike. За неполных две недели существования хранилища было создано 172 форка. Остановить дальнейшее распространение тулкита, популярного у злоумышленников, будет, по всей видимости, трудно.

Фреймворк Cobalt Strike вполне легитимен; он представляет собой набор инструментов постэксплуатации, позволяющих создавать оболочки, удаленно выполнять PowerShell-сценарии, повышать привилегии и т. п. ИБ-специалисты обычно используют Cobalt Strike для тестирования систем на проникновение. Возможности тулкита оценили и в криминальных кругах: авторы целевых атак зачастую используют его для закрепления удаленного доступа к взломанной сети.

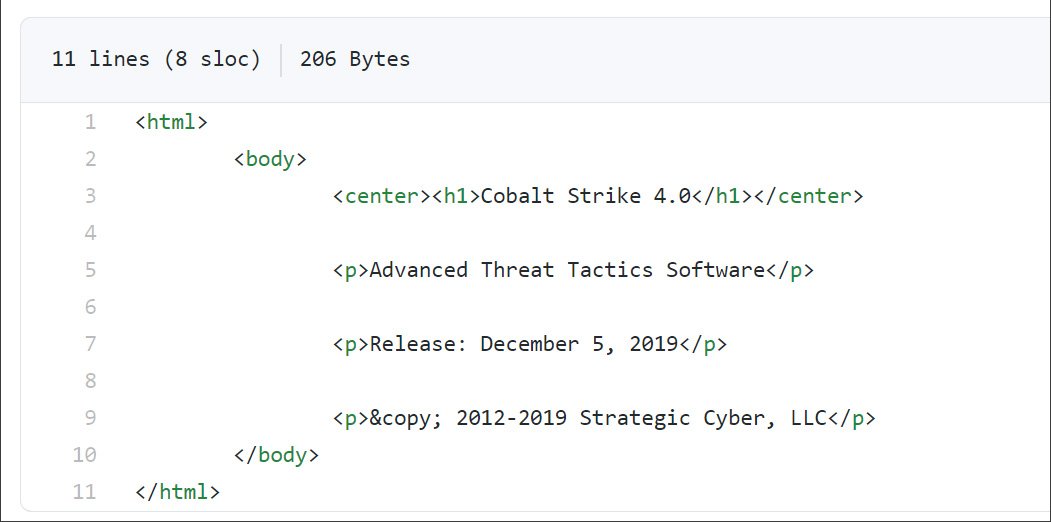
Анализ кода, выложенного в Git-репозитории, вывил большое сходство с исходниками Cobalt Strike. Судя по содержимому файла about.html, это версия 4.0 тулкита.


Автор находки полагает, что этот Java-код декомпилировали вручную. Некоторые зависимости были подправлены, а проверка лицензий устранена.

Хотя это и не оригинальный Cobalt Strike, публикация исходников может иметь весьма серьезные последствия: она снижает планку для неискушенных хакеров. Более того, имея доступ к коду, злоумышленники начнут его совершенствовать по своему усмотрению, и число изощренных целевых атак возрастет в разы.

В сентябре в Сеть просочился исходный код Android-трояна Cerberus. Тогда неизвестные выложили его на площадках дарквеба. А в начале октября на 4chan всплыл код операционных систем Windows XP и Windows Server 2003, подлинность которого подтвердили почти сразу.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru