



Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

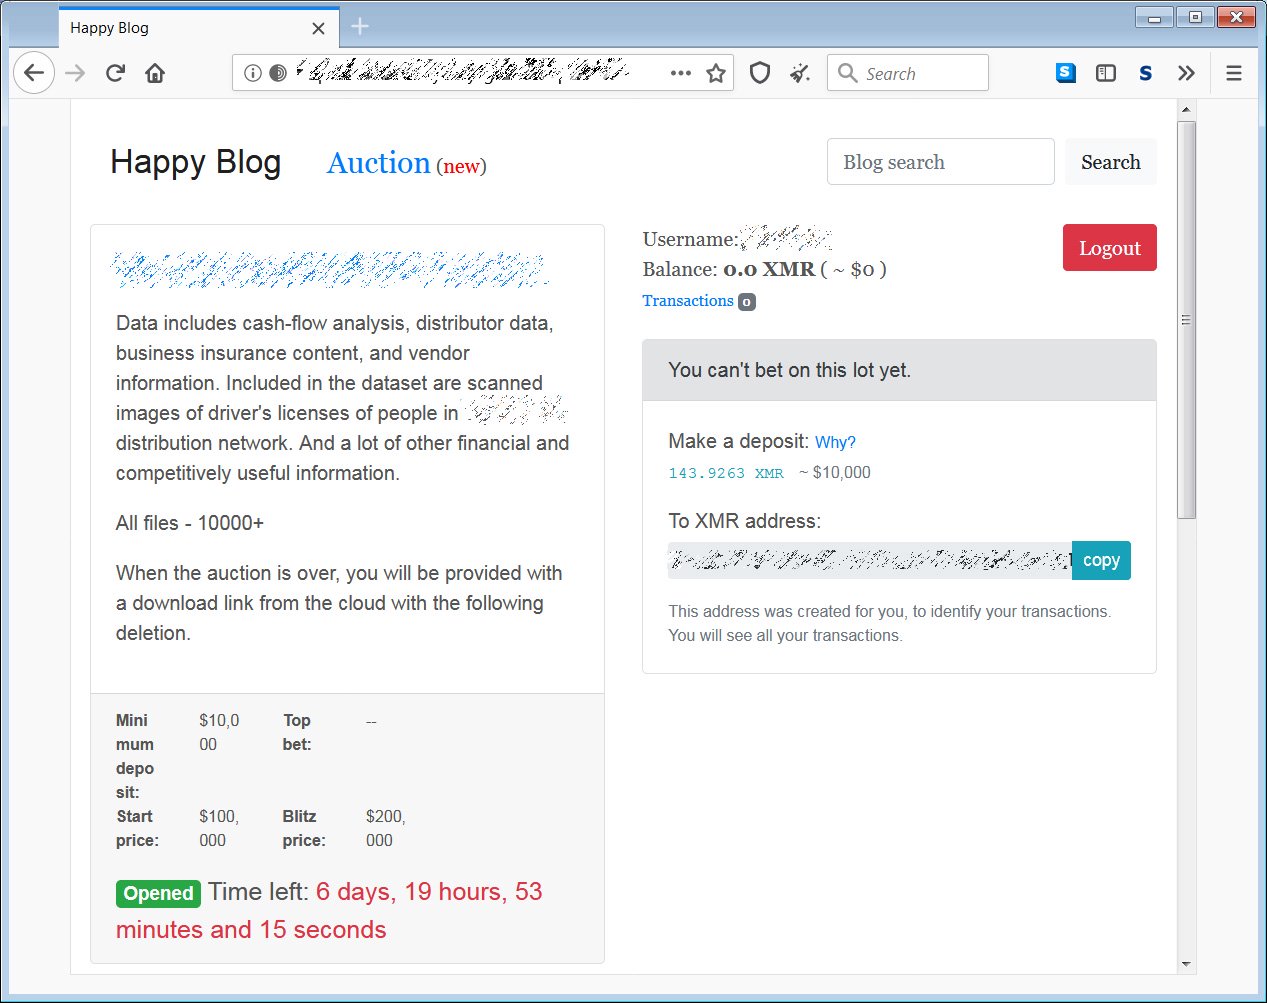
Операторы программы-вымогателя REvil запустили специальный сайт-аукцион по типу eBay, который будет использоваться для продажи украденных у пользователей данных. Напомним, что REvil также известен под именем Sodinokibi.

Как правило, тактика операторов шифровальщика сводится к использованию спамерских рассылок, эксплойтов и взлому MSP-провайдеров. Если один из этих методов срабатывает, злоумышленники начинают незаметно перемещаться «вдоль» взломанной сети.

На этом этапе вредоносная программа тайком собирает незашифрованные данные, лежащие в открытом виде на серверах и рабочих станциях.

Как только атакующим удаётся получить доступ к контроллеру домена на уровне администратора, начинается установка самого вредоноса, который пытается зашифровать абсолютно все компьютеры в сети.

Чтобы обеспечить себе дополнительный рычаг давления на жертв, операторы REvil угрожают опубликовать или продать украденные в ходе атаки файлы. Таким образом, если даже у атакованной организации есть свежие резервные копии, она будет вынуждена заплатить вымогателям.

Теперь киберпреступники запустили специальный раздел своего ресурса, который по принципу похож на eBay — украденные у жертв данные выставляются на аукцион. В настоящее время на сайте размещена внутренняя информация, принадлежащая двум компаниям.

Одна из этих компаний связана с поставкой продуктов, цена за её данные начинается от $100 000. У желающих есть возможность приобрести всю информацию сразу за $200 000. Операции осуществляются с помощью цифровой валюты Monero (XMR).

К слову, именно операторы REvil в прошлом месяце угрожали опубликовать «грязное бельё» Трампа. После этого вымогатели переключились на Мадонну.

Новая атака на кеш Nginx позволяет красть данные и ломать сайты

Исследователь YesWeHack Алекс Брумен описал вектор кибератаки Cache Key Injection. В случае её эксплуатации последствия для потенциальной жертвы опасные: обход контроля доступа, раскрытие закрытых страниц, отказ в обслуживании и при определённых условиях.

Как объясняет исследователь YesWeHack, проблема возникает не в Nginx по умолчанию, а в конфигурациях, где администраторы просто склеивают несколько значений переменной длины без разделителей. Например:

$scheme$host$request_uri$http_accept

Разных запроса два, а итоговая строка может получиться одна. Так, запрос к /h с заголовком Accept: ome*/* создаёт тот же ключ, что и обычное обращение к /home с Accept: */*.

Если атакующий успеет первым положить в кеш ответ 404, пользователи вместо главной страницы будут получать ошибку до очистки записи. Получается CPDoS — отказ в обслуживании с доставкой прямо из кеша.

 

Ещё веселее становится с закрытыми разделами. В лабораторном примере страница /admin была доступна только с localhost, но злоумышленник мог обратиться к /ad и перенести оставшуюся часть имени в соседний компонент ключа. Nginx видел разрешённый путь, однако доставал из кеша содержимое админ-панели.

При совпадении нескольких условий техника позволяет столкнуть HTTP- и HTTPS-запросы и записать в кеш страницу со ссылкой на атакующий JavaScript, превратив ошибку конфигурации в stored XSS. Даже Cloudflare не всегда спасёт: заголовок Authorization может провести запрос мимо его кеша прямо к уязвимому кешу Nginx.

 

Защита выглядит до смешного просто: не склеивать значения вслепую. Между элементами ключа нужны разделители или структурное кодирование, например:

$scheme|$host|$request_uri|$http_accept

Также следует проверять Host, перенаправлять HTTP на HTTPS и не кешировать аутентифицированные запросы.

RSS: Новости на портале Anti-Malware.ru