



Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

Вымогатель REvil поднял сайт-аукцион для продажи украденных данных

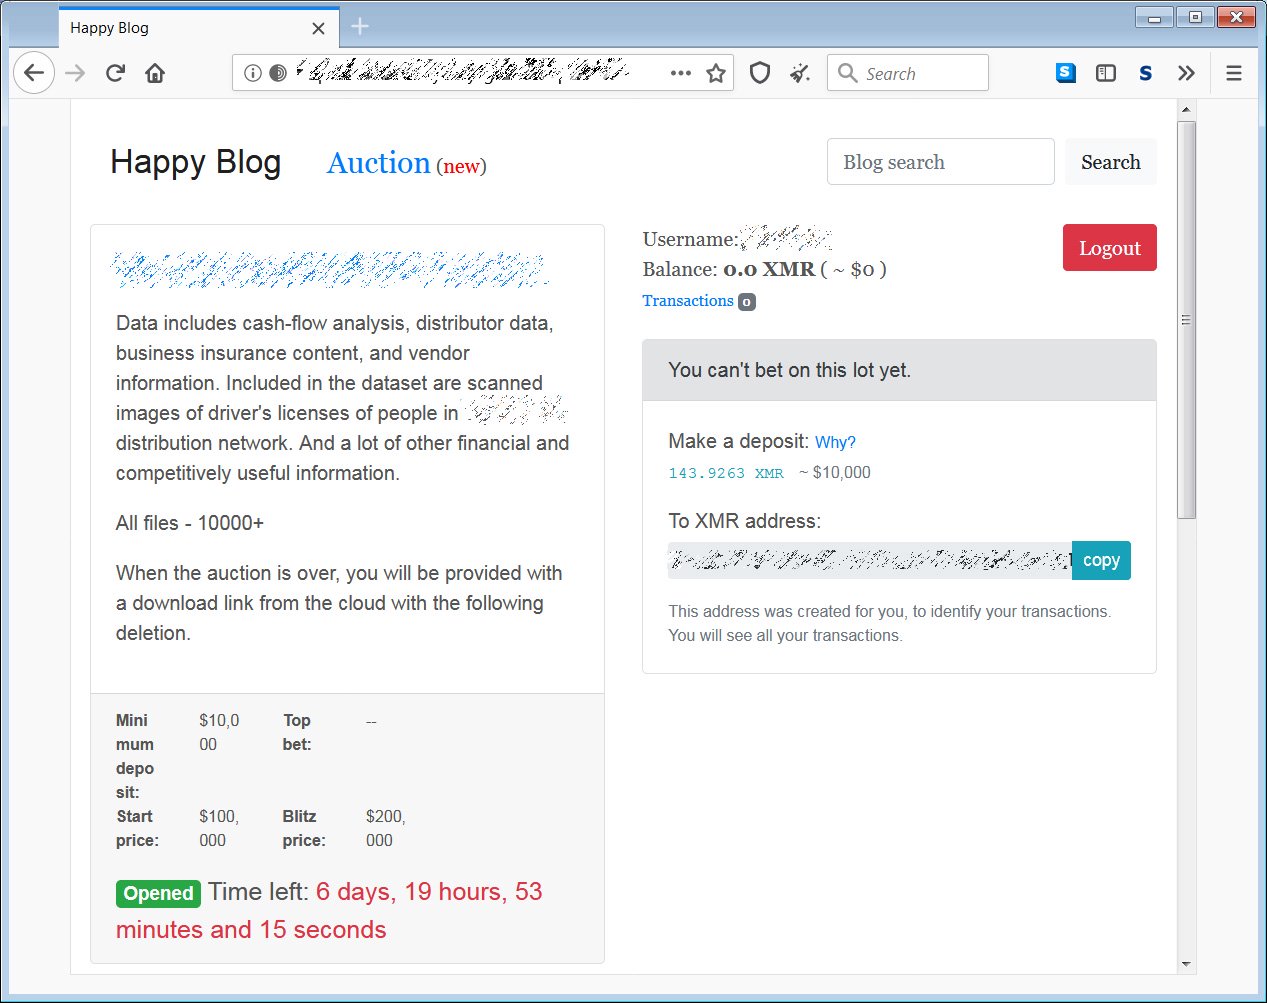
Операторы программы-вымогателя REvil запустили специальный сайт-аукцион по типу eBay, который будет использоваться для продажи украденных у пользователей данных. Напомним, что REvil также известен под именем Sodinokibi.

Как правило, тактика операторов шифровальщика сводится к использованию спамерских рассылок, эксплойтов и взлому MSP-провайдеров. Если один из этих методов срабатывает, злоумышленники начинают незаметно перемещаться «вдоль» взломанной сети.

На этом этапе вредоносная программа тайком собирает незашифрованные данные, лежащие в открытом виде на серверах и рабочих станциях.

Как только атакующим удаётся получить доступ к контроллеру домена на уровне администратора, начинается установка самого вредоноса, который пытается зашифровать абсолютно все компьютеры в сети.

Чтобы обеспечить себе дополнительный рычаг давления на жертв, операторы REvil угрожают опубликовать или продать украденные в ходе атаки файлы. Таким образом, если даже у атакованной организации есть свежие резервные копии, она будет вынуждена заплатить вымогателям.

Теперь киберпреступники запустили специальный раздел своего ресурса, который по принципу похож на eBay — украденные у жертв данные выставляются на аукцион. В настоящее время на сайте размещена внутренняя информация, принадлежащая двум компаниям.

Одна из этих компаний связана с поставкой продуктов, цена за её данные начинается от $100 000. У желающих есть возможность приобрести всю информацию сразу за $200 000. Операции осуществляются с помощью цифровой валюты Monero (XMR).

К слову, именно операторы REvil в прошлом месяце угрожали опубликовать «грязное бельё» Трампа. После этого вымогатели переключились на Мадонну.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru