



Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Взломавшие юристов вымогатели угрожают опубликовать грязное бельё Трампа

Неделю назад группировка, стоящая за распространением шифровальщика REvil (Sodinokibi), заявила, что ей удалось взломать юридическую контору Grubman Shire Meiselas & Sacks (GSMS), которая работает со звёздами мирового масштаба. Теперь стало известно о новых требованиях злоумышленников к GSMS.

Киберпреступники изначально требовали от юристов $42 миллиона, угрожая опубликовать конфиденциальную информацию, касающуюся знаменитых клиентов GSMS.

Представители компании подтвердили, что злоумышленники дали на размышление и уплату выкупа неделю. К слову, этот срок уже подошёл к концу.

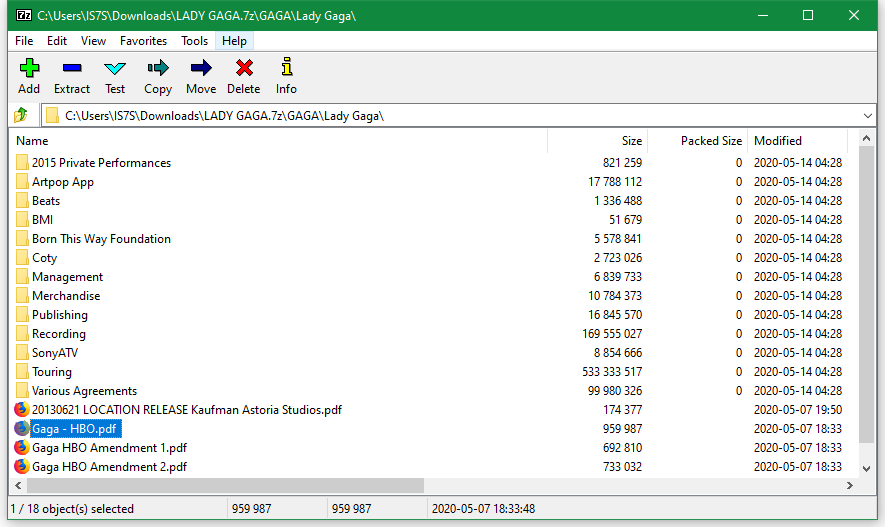
На днях операторы REvil опять напомнили о себе, сообщив, что GSMS согласилась выплатить только $365 000. Эта сумма совершенно не устроила вымогателей, поэтому они в ответ публиковали архив размером 2,4 Гб, содержащий юридические документы по делам Леди Гаги.

Однако это ещё не самое интересное. Киберпреступники обещают слить файлы, касающиеся нынешнего президента США Дональда Трампа.

«Сейчас вовсю идёт президентская гонка, а мы как раз нашли кучу грязного белья. Господин Трамп, если хотите остаться президентом, пните товарищей (взломанную юридическую фирму — прим. AM). В противном случае можете навсегда забыть о правлении страной», — пишут злоумышленники.

«Теперь обращаемся к голосующим гражданам: уверяем, что после публикации наших данных вы не захотите, чтобы Трамп оставался вашим президентом. Даём неделю на принятие решения».

Однако издание PageSix утверждает, что вымогатели блефуют, поскольку Дональд Трамп никогда не числился в списке клиентов GSMS.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru