



Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

Вымогатели нашли покупателей данных Трампа, теперь взялись за Мадонну

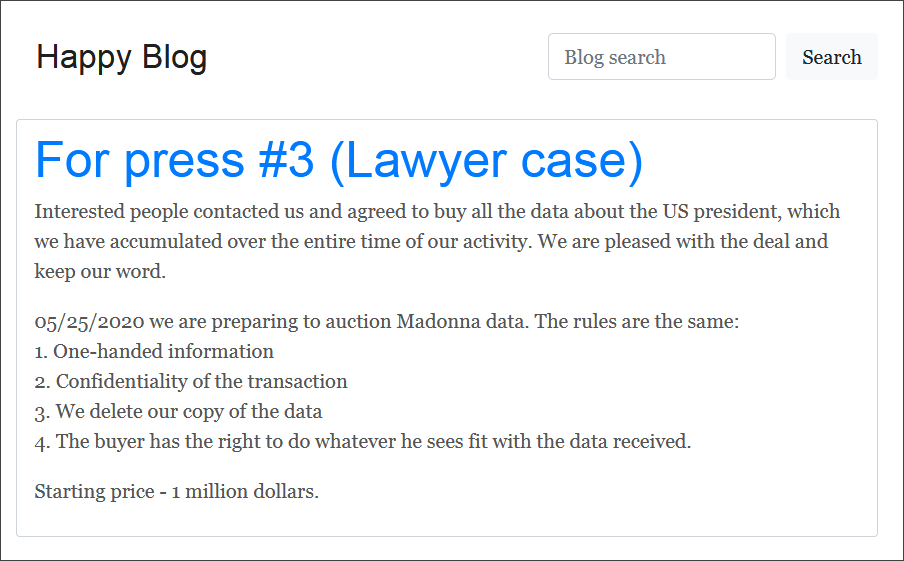
Группа киберпреступников, координирующая атаки шифровальщика REvil, утверждает, что нашла заинтересованных лиц, желающих купить компрометирующую Дональда Трампа информацию. Теперь злоумышленники готовятся продать конфиденциальные данные, касающиеся певицы Мадонны.

В первой половине мая стало известно, что операторы REvil (он же Sodinokibi) взломали юридическую фирму Grubman Shire Meiselas & Sacks (GSMLaw), в числе клиентов которой есть всемирно известные люди.

На днях вымогатели требовали у GSMLaw $42 миллиона в качестве выкупа. В противном случае они угрожали опубликовать конфиденциальную информацию звёздных клиентов юристов.

Под прицел попал Дональд Трамп — злоумышленники заявили, что у них есть «грязное бельё» нынешнего президента США. Чтобы чем-то подкрепить всю серьёзность своих намерений, преступники слили подробности дел Леди Гаги.

Теперь злоумышленники утверждают, что нашли покупателей, заинтересованных в компрометирующих Трампа данных. По завершении сделки вымогатели якобы удалят у себя копию БД.

На этом операторы REvil не остановились. Теперь они готовы выставить на продажу юридическую информации Мадонны, начальная цена на данный момент — $1 миллион.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru