



Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

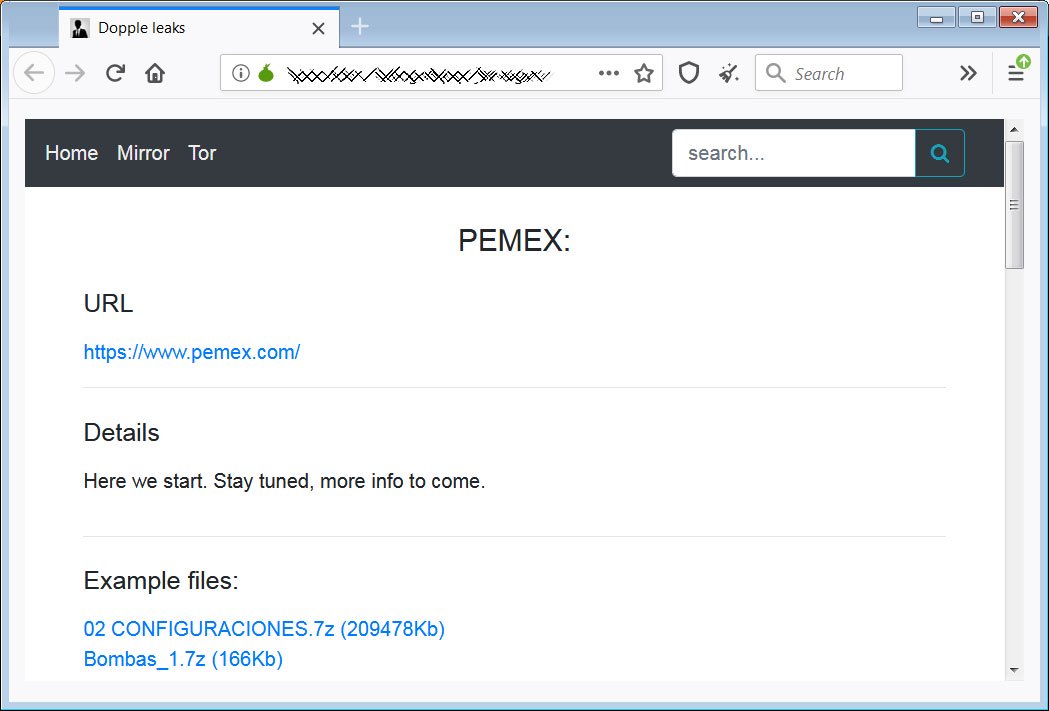
Операторы программы-вымогателя DoppelPaymer запустили специальный веб-сайт, на страницах которого размещают украденные файлы, принадлежащие не заплатившим выкуп жертвам. Таким образом злоумышленники задействуют дополнительный стимул для оплаты.

Напомним, что первым вымогателем, взявшим на вооружение кражу файлов до их шифрования, стал вредонос Maze.

Эта тактика позволяет по-новому шантажировать жертв, особенно тех, у кого в распоряжении есть свежие резервные копии зашифрованных файлов.

Публикуя конфиденциальные данные пользователей, операторы шифровальщиков подвергают их рискам, поскольку различного рода мошенники тут же примутся «обрабатывать» новую жертву — ведь у них есть вся необходимая для этого информация.

На данный момент ландшафт киберугроз насчитывает три программы-вымогателя, публикующие данные пользователей: Sodinokibi, Nemty и DoppelPaymer.

Последний вредонос ориентирован на атаки корпоративных сетей. Первым делом злоумышленники пытаются получить учётные данные администратора, а затем разворачивают вредонос, который зашифрует все устройства в сети.

Поскольку речь идёт о большом количестве зашифрованных девайсов, операторы DoppelPaymer требуют немалые деньги за возврат файлов в первоначальное состояние. Чтобы дополнительно мотивировать жертв, преступники угрожают опубликовать имена и данные взломанных сотрудников.

Для этих целей злоумышленники создали специальный веб-сайт, на котором можно размещать всю украденную информацию.

В настоящее время на этом ресурсе опубликованы данные четырёх компаний, которые, по словам вымогателей, не заплатили выкуп.

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru