



Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

Вымогатель DoppelPaymer публикует данные жертв на специальном сайте

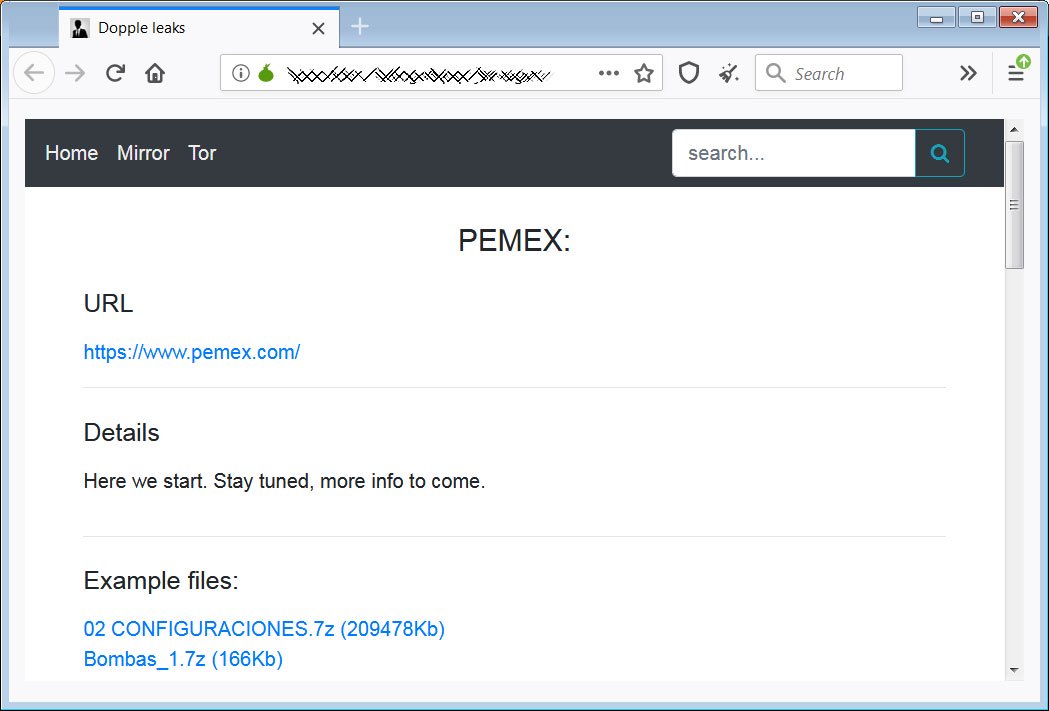
Операторы программы-вымогателя DoppelPaymer запустили специальный веб-сайт, на страницах которого размещают украденные файлы, принадлежащие не заплатившим выкуп жертвам. Таким образом злоумышленники задействуют дополнительный стимул для оплаты.

Напомним, что первым вымогателем, взявшим на вооружение кражу файлов до их шифрования, стал вредонос Maze.

Эта тактика позволяет по-новому шантажировать жертв, особенно тех, у кого в распоряжении есть свежие резервные копии зашифрованных файлов.

Публикуя конфиденциальные данные пользователей, операторы шифровальщиков подвергают их рискам, поскольку различного рода мошенники тут же примутся «обрабатывать» новую жертву — ведь у них есть вся необходимая для этого информация.

На данный момент ландшафт киберугроз насчитывает три программы-вымогателя, публикующие данные пользователей: Sodinokibi, Nemty и DoppelPaymer.

Последний вредонос ориентирован на атаки корпоративных сетей. Первым делом злоумышленники пытаются получить учётные данные администратора, а затем разворачивают вредонос, который зашифрует все устройства в сети.

Поскольку речь идёт о большом количестве зашифрованных девайсов, операторы DoppelPaymer требуют немалые деньги за возврат файлов в первоначальное состояние. Чтобы дополнительно мотивировать жертв, преступники угрожают опубликовать имена и данные взломанных сотрудников.

Для этих целей злоумышленники создали специальный веб-сайт, на котором можно размещать всю украденную информацию.

В настоящее время на этом ресурсе опубликованы данные четырёх компаний, которые, по словам вымогателей, не заплатили выкуп.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru