



Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Недавно обнаруженный троян удаленного доступа (RAT) HtpRAT расширяет возможности традиционных троянов, обеспечивая полное дистанционное выполнение команд. Вредонос был обнаружен исследователями RiskIQ, он является новым оружием китайских хакеров.

Большинство RAT-вредоносов могут отслеживать нажатия клавиш, делать скриншоты, записывать аудио и видео с веб-камеры или микрофона, устанавливать и удалять программы и управлять файлами. Кроме этого, они поддерживают фиксированный набор команд с разными идентификаторами – например, «file download» или «file upload» для загрузки файла.

htpRAT же позволяет злоумышленникам на стороне командного сервера C2 создавать новые функции и команды, которые могут быть отправлены вредоносу для выполнения. Эта возможность делает htpRAT очень гибкой вредоносной программой в руках киберпреступников.

Ассоциация государств Юго-Восточной Азии (АСЕАН), против которой направлены атаки с использованием htpRAT, может столкнуться с целой серией серьезных кибератак. Использование такого хорошо оснащенного вредоноса может вывести такие кампании на новый уровень.

К сожалению, в большинстве стран АСЕАН практика кибербезопасности неразвита, что делает правительственные и частные организации легкой добычей для хакеров. Так, например, опрос, проведенный ESET Asia в 2015 году, показал, что 78% пользователей интернета в Юго-Восточной Азии не получили никакого формального образования по кибербезопасности.

В рамках операции по борьбе с киберпреступностью, проводимой Интерполом, в регионе АСЕАН было обнаружено около 9 000 серверов С2 и сотни скомпрометированных веб-сайтов для проведения кибератак на местные организации.

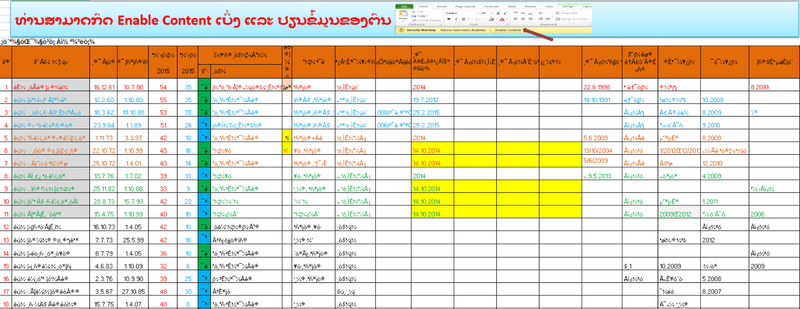
htpRAT доставляется жертвам при помощи вредоносных электронных писем, содержащих документ, который и загружает на компьютер пользователя вредоносную программу. Пример такого документа показан на рисунке ниже:

По мнению специалистов, htpRAT, при эффективном использовании, может позволить злоумышленникам выйти на новый уровень кибератак на предприятия и организации по всему миру.

Загрузить полный анализ этой вредоносной программы можно по этой ссылке.

Подпишитесь на новости

Ректор Бауманки посоветовал не отдавать детей в ИТ

Программирование больше не стоит воспринимать как пожизненный пропуск к высокой зарплате. Ректор МГТУ имени Баумана Михаил Гордин заявил, что советует друзьям не отдавать детей в ИТ: одного умения писать код недостаточно для долгой и благополучной карьеры.

Возможность быстро выйти на большие заработки Гордин признаёт, но рассчитывать только на этот аргумент не рекомендует.

«Я всем своим друзьям советую не отдавать детей в ИТ», — сказал он в интервью «Ведомостям».

По его оценке, рынок в определённой степени насытился, а зарплаты перестали расти. Работодателям нужны специалисты, способные развиваться и становиться руководителями. При этом рутинные задачи тестировщиков и начинающих разработчиков постепенно автоматизируются.

Ещё один риск — короткий профессиональный цикл. Гордин считает, что через десять лет приходят более молодые специалисты, которым в отдельных задачах проще создавать новое. Это касается в том числе работы с алгоритмами и искусственным интеллектом.

Сам ректор делает ставку на фундаментальное инженерное образование: по его мнению, оно даёт более универсальную базу для дальнейшего развития.

Автоматизация, считает Гордин, усложнит задачи людей, а не обеспечит им беззаботную жизнь рядом с работающими роботами. Новые функции потребуют серьёзной подготовки.

RSS: Новости на портале Anti-Malware.ru