


Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Бюджетные Android-смартфоны с трояном в WhatsApp воруют криптовалюту

Кажется, покупать недорогой смартфон стало опаснее, чем мы думали. «Доктор Веб» обнаружил новую мошенническую схему: злоумышленники встраивают вредоносный софт прямо в прошивку телефонов с Android — и всё это на уровне поставок от некоторых китайских производителей.

Главная цель — украсть криптовалюту. Причём делают это изощрённо: вредоносное приложение маскируется под обычный WhatsApp (да, тот самый, что принадлежит Meta, признанной экстремистской организацией в РФ). Но на деле это вовсе не безобидный мессенджер.

Как работает схема

Троян, встроенный в фейковый WhatsApp, использует фреймворк LSPatch. Это позволяет ему вмешиваться в работу приложения без необходимости править его код напрямую. Что умеет троян?

  • Меняет адрес обновления WhatsApp — чтобы всегда тянуть «свою» версию приложения с сервера злоумышленников.
  • Следит за буфером обмена — и подменяет криптокошельки на адреса мошенников. Вы думаете, отправляете свои деньги другу? А на самом деле — в чью-то тень-копилку.
  • Подставляет адреса криптокошельков и в чатах — причём делает это незаметно. У вас отображается правильный адрес, а собеседнику — поддельный. И наоборот.
  • Собирает личные данные и фотографии — особенно интересуют скриншоты с мнемоническими фразами для восстановления доступа к криптокошельку. Да-да, те самые 12–24 слова, которые нельзя терять.

Телефоны, которые попались

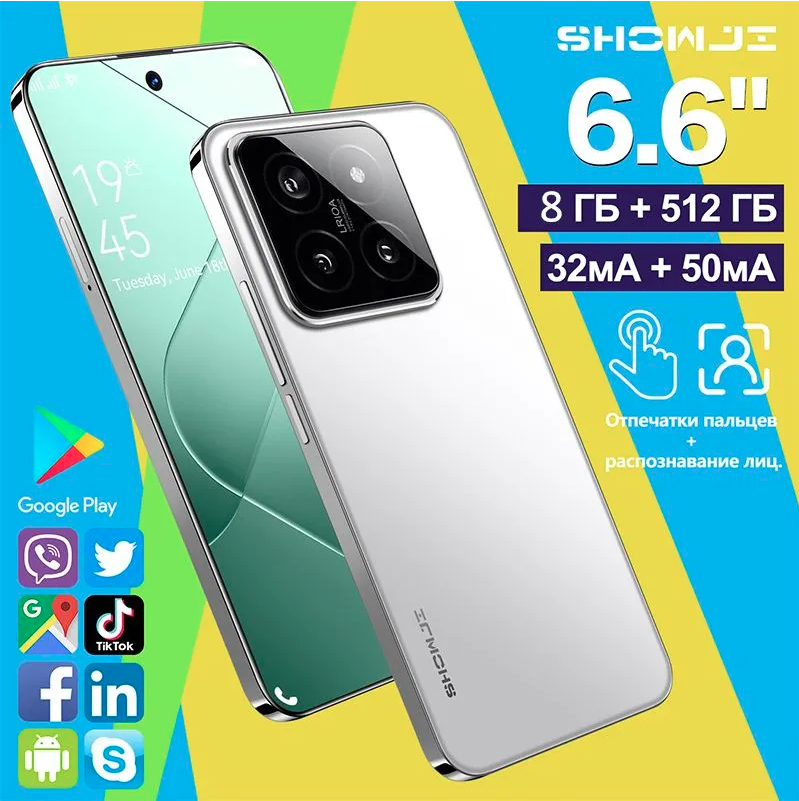
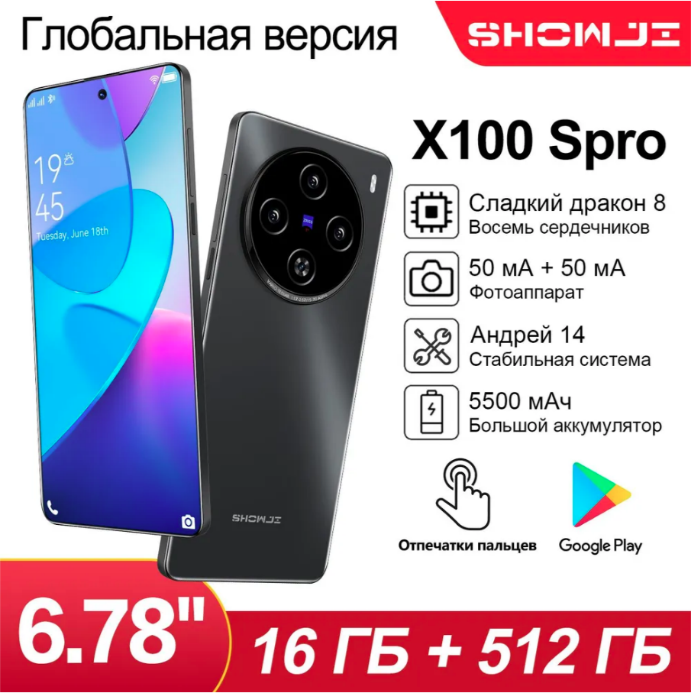
Основной «улов» пришёлся на бюджетные смартфоны с подозрительно знакомыми названиями, вроде S23 Ultra, Note 13 Pro и так далее. Почти треть моделей шли под брендом SHOWJI. Вот только по факту внутри — старый Android, поддельные характеристики и встроенный троян.

Некоторые из замеченных моделей:

  • SHOWJI Note 13 Pro
  • SHOWJI S19 Pro
  • P70 Ultra
  • Camon 20
  • S24 Ultra
  • и другие


Устройства маскируются под известные бренды, а с помощью встроенного приложения даже обманывают такие утилиты, как AIDA64 и CPU-Z — показывают, что там Android 14, крутой процессор и куча памяти. А по факту — Android 12 и фейковые спецификации.

Деньги, домены и масштабы

Исследование показало, что эта кампания масштабная: более 40 заражённых приложений, около 60 C2-серверов и 30 доменов, через которые распространяются трояны. Вредонос внедряют не только в мессенджеры, но и в криптокошельки вроде Trust Wallet и Mathwallet, а также — в сканеры QR-кодов.

Доходы злоумышленников? Один из их кошельков за два года получил свыше миллиона долларов, ещё на одном — около 500 тысяч, а на остальных (а их около 20) — суммы до 100 тысяч.

Что делать:

  1. Не покупайте сомнительные смартфоны с маркетплейсов или малоизвестных брендов, особенно если модель «похожа на флагман», но стоит как чехол от него.
  2. Проверяйте устройства с помощью утилит вроде DevCheck — она честнее, чем AIDA.
  3. Не храните сид-фразы в скриншотах. Записывайте их на бумагу и прячьте.
  4. Ставьте антивирус — не только на десктоп, но и на смартфон.
Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) поделился кейсом, как презентация стратегии топ-менеджеру вызвала агрессию, и посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru