



Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Недавно обнаруженный троян удаленного доступа (RAT) HtpRAT расширяет возможности традиционных троянов, обеспечивая полное дистанционное выполнение команд. Вредонос был обнаружен исследователями RiskIQ, он является новым оружием китайских хакеров.

Большинство RAT-вредоносов могут отслеживать нажатия клавиш, делать скриншоты, записывать аудио и видео с веб-камеры или микрофона, устанавливать и удалять программы и управлять файлами. Кроме этого, они поддерживают фиксированный набор команд с разными идентификаторами – например, «file download» или «file upload» для загрузки файла.

htpRAT же позволяет злоумышленникам на стороне командного сервера C2 создавать новые функции и команды, которые могут быть отправлены вредоносу для выполнения. Эта возможность делает htpRAT очень гибкой вредоносной программой в руках киберпреступников.

Ассоциация государств Юго-Восточной Азии (АСЕАН), против которой направлены атаки с использованием htpRAT, может столкнуться с целой серией серьезных кибератак. Использование такого хорошо оснащенного вредоноса может вывести такие кампании на новый уровень.

К сожалению, в большинстве стран АСЕАН практика кибербезопасности неразвита, что делает правительственные и частные организации легкой добычей для хакеров. Так, например, опрос, проведенный ESET Asia в 2015 году, показал, что 78% пользователей интернета в Юго-Восточной Азии не получили никакого формального образования по кибербезопасности.

В рамках операции по борьбе с киберпреступностью, проводимой Интерполом, в регионе АСЕАН было обнаружено около 9 000 серверов С2 и сотни скомпрометированных веб-сайтов для проведения кибератак на местные организации.

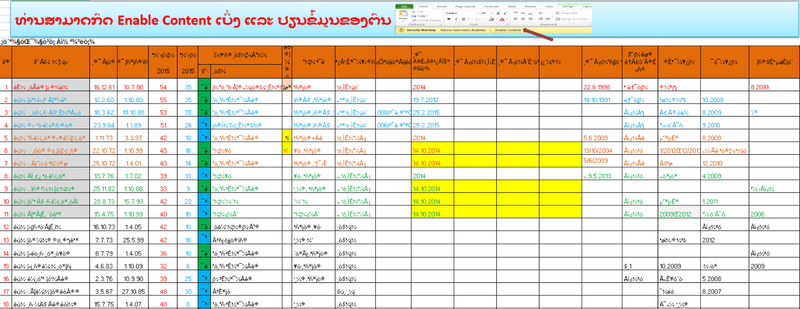
htpRAT доставляется жертвам при помощи вредоносных электронных писем, содержащих документ, который и загружает на компьютер пользователя вредоносную программу. Пример такого документа показан на рисунке ниже:

По мнению специалистов, htpRAT, при эффективном использовании, может позволить злоумышленникам выйти на новый уровень кибератак на предприятия и организации по всему миру.

Загрузить полный анализ этой вредоносной программы можно по этой ссылке.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru