



Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Новый китайский RAT-троян выходит на новый уровень удаленного управления

Недавно обнаруженный троян удаленного доступа (RAT) HtpRAT расширяет возможности традиционных троянов, обеспечивая полное дистанционное выполнение команд. Вредонос был обнаружен исследователями RiskIQ, он является новым оружием китайских хакеров.

Большинство RAT-вредоносов могут отслеживать нажатия клавиш, делать скриншоты, записывать аудио и видео с веб-камеры или микрофона, устанавливать и удалять программы и управлять файлами. Кроме этого, они поддерживают фиксированный набор команд с разными идентификаторами – например, «file download» или «file upload» для загрузки файла.

htpRAT же позволяет злоумышленникам на стороне командного сервера C2 создавать новые функции и команды, которые могут быть отправлены вредоносу для выполнения. Эта возможность делает htpRAT очень гибкой вредоносной программой в руках киберпреступников.

Ассоциация государств Юго-Восточной Азии (АСЕАН), против которой направлены атаки с использованием htpRAT, может столкнуться с целой серией серьезных кибератак. Использование такого хорошо оснащенного вредоноса может вывести такие кампании на новый уровень.

К сожалению, в большинстве стран АСЕАН практика кибербезопасности неразвита, что делает правительственные и частные организации легкой добычей для хакеров. Так, например, опрос, проведенный ESET Asia в 2015 году, показал, что 78% пользователей интернета в Юго-Восточной Азии не получили никакого формального образования по кибербезопасности.

В рамках операции по борьбе с киберпреступностью, проводимой Интерполом, в регионе АСЕАН было обнаружено около 9 000 серверов С2 и сотни скомпрометированных веб-сайтов для проведения кибератак на местные организации.

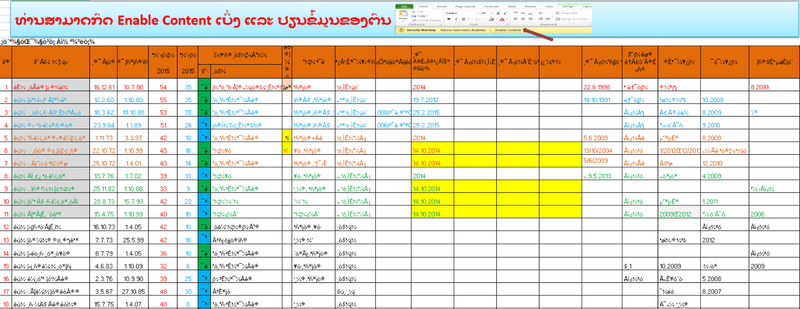
htpRAT доставляется жертвам при помощи вредоносных электронных писем, содержащих документ, который и загружает на компьютер пользователя вредоносную программу. Пример такого документа показан на рисунке ниже:

По мнению специалистов, htpRAT, при эффективном использовании, может позволить злоумышленникам выйти на новый уровень кибератак на предприятия и организации по всему миру.

Загрузить полный анализ этой вредоносной программы можно по этой ссылке.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru