


В сети магазинов Barnes & Noble взломали 63 кассовых терминала

Сеть книжных магазинов Barnes & Noble пострадала от атаки хакеров

Группа воров скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.


Barnes & Noble обнаружила скомпрометированные аппараты где-то 14 сентября, однако компания не решилась сообщить об этом своим клиентам, из-за того что Департамент Юстиции попросил руководство не распространяться по поводу этой проблемы, пока ФБР будет вести расследование. Об этом пишет газета The New York Times.

Не известно, сколько хакеры сумели заполучить за время проведения вредоносной активности. Barnes & Noble связалась с организациями, выпускавшими кредитные карты, и проинформировала их о взломе. Благодаря этому они следили за странными трансакциями на пользовательских счетах.


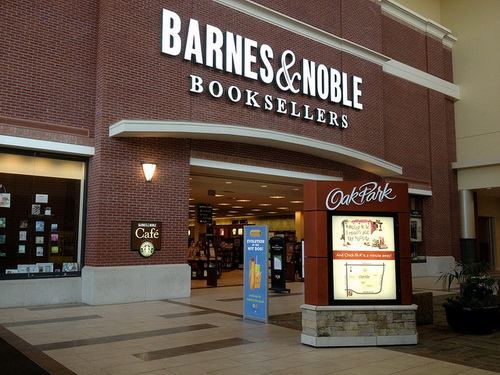
Фотография одного из магазинов Barnes & Noble.


Barnes & Noble не уточнила, как именно произошел взлом. Судя по пресс-релизу, хакеры установили свое программное обеспечение на так называемые кассовые терминалы, чтобы выуживать номера пластиковых карт и номера PIN, которые пользователи вводили на кассе.

В июле на конференции Black Hat в Лас-Вегасе проходила демонстрация, показывающая как можно установить вредоносное программное обеспечение на терминалы по работе с пластиковыми картами. Взломщики использовали уязвимость в терминалах, позволявшую нападающим менять их сферу применения или устанавливать новые задачи, позволяющие захватывать данные о картах.

Исследователи определили, что терминалы, работающие на операционной системе Linux, обладают уязвимостью, через которую вредоносный код можно записать на устройство прямиком через кредитную карту. Отметим, что запись производилась не напрямую с карты, а через внешний сервер, с которого скачивалось программное обеспечение.

Стоит отметить, что подобная практика достаточно распространена на западе. В мае канадская полиция арестовала 40 человек, которые были задействованы в сложной системе по обману терминалов. Злоумышленники сумели заполучить $7 млн. Полиция утверждала, что группа из Монтреаля взломала аппараты в ресторанах, магазинах и других пунктах продаж.

Полиция уверяет, что воры в тех случаях самостоятельно выносили терминалы в автомобили, фургоны или номера отелей, где техники проводили с ними определенные модификации. На все про все инженерам требовалось около часа, по истечению чего терминалы возвращались на место. Взломщикам явно помогали инсайдеры из пострадавших организаций.

Barnes & Noble теперь требует, чтобы клиенты напрямую давали банковские карты кассиру, который будет сканировать их прямо через кассовые аппараты, защищенные от взлома. Грабить книжные магазины – верх цинизма и мы очень надеемся, что ФБР сможет быстро вычислить злоумышленников.

скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.

" />

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru