


В сети магазинов Barnes & Noble взломали 63 кассовых терминала

Сеть книжных магазинов Barnes & Noble пострадала от атаки хакеров

Группа воров скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.


Barnes & Noble обнаружила скомпрометированные аппараты где-то 14 сентября, однако компания не решилась сообщить об этом своим клиентам, из-за того что Департамент Юстиции попросил руководство не распространяться по поводу этой проблемы, пока ФБР будет вести расследование. Об этом пишет газета The New York Times.

Не известно, сколько хакеры сумели заполучить за время проведения вредоносной активности. Barnes & Noble связалась с организациями, выпускавшими кредитные карты, и проинформировала их о взломе. Благодаря этому они следили за странными трансакциями на пользовательских счетах.


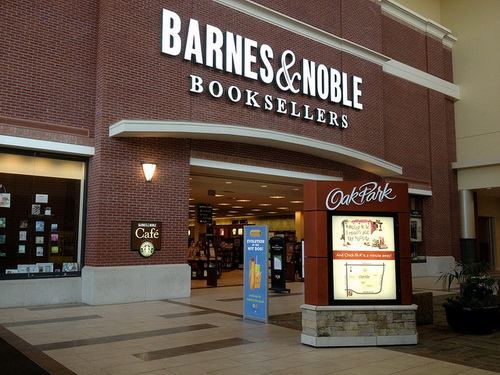
Фотография одного из магазинов Barnes & Noble.


Barnes & Noble не уточнила, как именно произошел взлом. Судя по пресс-релизу, хакеры установили свое программное обеспечение на так называемые кассовые терминалы, чтобы выуживать номера пластиковых карт и номера PIN, которые пользователи вводили на кассе.

В июле на конференции Black Hat в Лас-Вегасе проходила демонстрация, показывающая как можно установить вредоносное программное обеспечение на терминалы по работе с пластиковыми картами. Взломщики использовали уязвимость в терминалах, позволявшую нападающим менять их сферу применения или устанавливать новые задачи, позволяющие захватывать данные о картах.

Исследователи определили, что терминалы, работающие на операционной системе Linux, обладают уязвимостью, через которую вредоносный код можно записать на устройство прямиком через кредитную карту. Отметим, что запись производилась не напрямую с карты, а через внешний сервер, с которого скачивалось программное обеспечение.

Стоит отметить, что подобная практика достаточно распространена на западе. В мае канадская полиция арестовала 40 человек, которые были задействованы в сложной системе по обману терминалов. Злоумышленники сумели заполучить $7 млн. Полиция утверждала, что группа из Монтреаля взломала аппараты в ресторанах, магазинах и других пунктах продаж.

Полиция уверяет, что воры в тех случаях самостоятельно выносили терминалы в автомобили, фургоны или номера отелей, где техники проводили с ними определенные модификации. На все про все инженерам требовалось около часа, по истечению чего терминалы возвращались на место. Взломщикам явно помогали инсайдеры из пострадавших организаций.

Barnes & Noble теперь требует, чтобы клиенты напрямую давали банковские карты кассиру, который будет сканировать их прямо через кассовые аппараты, защищенные от взлома. Грабить книжные магазины – верх цинизма и мы очень надеемся, что ФБР сможет быстро вычислить злоумышленников.

скомпрометировала аппараты для чтения электронных пластиковых карт в 63 магазинах книжной сети Barnes & Noble, расположенных в девяти штатах США. Компания тут же удалила эти аппараты из всех своих магазинов на время проведения расследования.

" />

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru